
Rokarolla: Yeni Android Malware Bank və Kriptovalyuta Tətbiqlərini Hədəfləyir
 13rose
2 min read
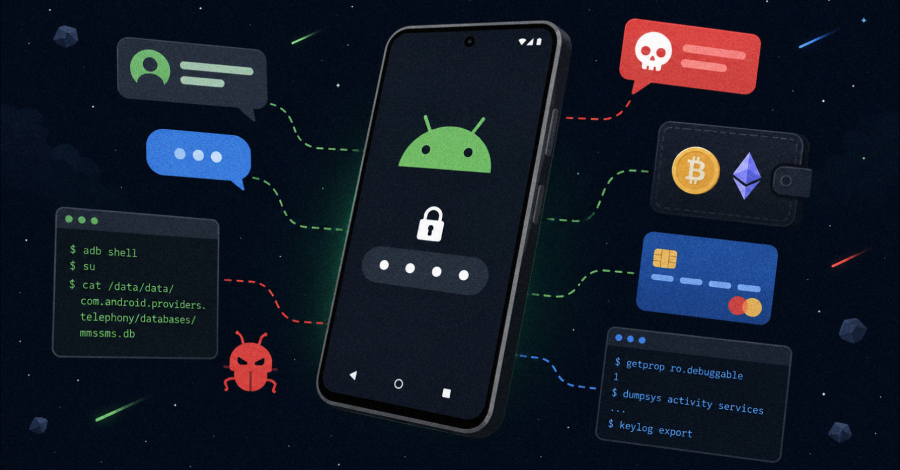
Yeni Rokarolla Malware-i Mobil Cihazları Təhdid Edir
Zimperium’s zLabs təhlükəsizlik tədqiqatçıları, 217 bank və kriptovalyuta tətbiqini hədəf alan yeni bir Android bankçılıq trojanı olan Rokarolla-nı aşkar edib və sənədləşdirib. Bu yeni təhlükə, 137 uzaqdan idarəetmə əmri ilə təchiz olunub və yoluxmuş telefona demək olar ki, tam nəzarət imkanı verir.
Malware-in Funksionallığı və Təhlükə Potensialı
Rokarolla Malware-i, Android cihazlarda istifadəçilərin həssas məlumatlarını ələ keçirmək üçün bir sıra zərərli funksiyalara malikdir:
- Kilid ekranı PIN-lərini oğurlayır: Cihazın kilidini açmaq üçün istifadə olunan PIN kodlarını ələ keçirə bilir.
- SMS oxuyur və göndərir: İstifadəçinin SMS mesajlarını oxumaqla yanaşı, təsdiqləmə kodları və digər məlumatları oğurlayaraq və ya yoluxmuş cihazdan zərərli SMS göndərərək maliyyə əməliyyatlarını risk altına qoya bilir.
- Kripto ödənişlərini yönləndirir: Mübadilə buferini (clipboard) yenidən yazaraq, istifadəçilərin göndərmək istədiyi kriptovalyuta ödənişlərini hakerlərin ünvanlarına yönləndirir.
- Google Play Protect-i söndürür: Təhlükəsizlik qatını zəiflətmək üçün Google Play Protect müdafiəsini deaktiv edə bilir, bu da Malware-in daha rahat fəaliyyətinə və aşkarlanmamağına şərait yaradır.
Bu imkanlar birlikdə, operatora yoluxmuş cihaz üzərində demək olar ki, tam nəzarət verir, istifadəçinin maliyyə məlumatlarını və rəqəmsal aktivlərini ciddi təhlükə altına qoyur. Rokarolla-nın 217 tətbiqi hədəf alması, onun potensial təsir dairəsinin genişliyini göstərir.
Təhlükəsizlik Tövsiyələri
Android istifadəçiləri özlərini bu cür təhdidlərdən qorumaq üçün ehtiyatlı olmalıdılar. Naməlum mənbələrdən tətbiqlər yükləməkdən çəkinmək, tətbiq icazələrinə diqqət yetirmək, cihazlarını və proqramlarını daim yeniləmək, həmçinin etibarlı antivirus proqramlarından istifadə etmək əhəmiyyətlidir. Bu cür Malware-lərin aşkarlanması, mobil təhlükəsizlik sahəsindəki davamlı təhdidlərin və müdafiə mexanizmlərinin əhəmiyyətini bir daha vurğulayır.


