
94% Kibertəhlükəsizlik Hadisəsi Anonim İnfrastrukturla Əlaqədar: Təhlükəsizlik Komandaları Niyə Hələ Də Reaktivdir?
 13rose
2 min read
Kibertəhlükəsizlikdə Dataların Bolluğu və Anonimliyin Çağırışı
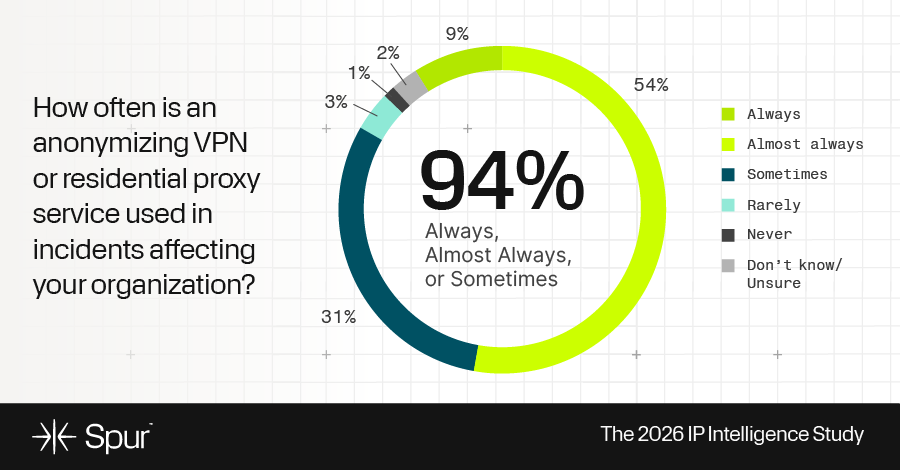
Son araşdırmalar göstərir ki, kibertəhlükəsizlik insidentlərinin böyük əksəriyyəti, daha dəqiq desək, 94%-i anonimləşdirilmiş infrastrukturdan qaynaqlanır. Bu, təhlükəsizlik komandalarının əksər hallarda hücumu həyata keçirən tərəfi müəyyən etməkdə ciddi problemlərlə üzləşdiyini bir daha sübut edir.
Məlumat Bolluğu, Lakin Hərəkətsizlik
Bu gün təhlükəsizlik analitikləri heç vaxt olmadığı qədər zəngin IP məlumat bazasına malikdirlər. Hər gün onlar təkmilləşdirmə axınları, coğrafi məkan məlumatları, reputasiya skorları, telemetriya və getdikcə genişlənən satıcı və platforma ekosistemindən threat intelligence ilə təmin olunurlar.
Lakin bütün bu məlumat bolluğuna baxmayaraq, bir çox təşkilat fundamental bir çətinliklə üzləşir: məlumat “səs-küyünü” ayırd etmək və IP adresinin arxasında kimin dayandığını anlamaq. Bu, təhlükəsizlik komandalarını daha çox reaktiv mövqedə saxlayır, yəni hücum baş verdikdən sonra reaksiya verməyə məcbur edir, proaktiv şəkildə qarşısını almağa deyil.
Anonim İnfrastrukturun Rolu
Anonimləşdirilmiş infrastrukturlardan istifadə (məsələn, VPN-lər, proxy-lər, Tor şəbəkəsi və digər anonimləşdirmə xidmətləri) hücumçulara öz izlərini gizlətməyə və müəyyən edilməməyə imkan verir. Bu, təhlükəsizlik analitiklərinin əldə etdiyi IP məlumatlarını daha az effektiv edir, çünki bu IP-lər birbaşa hücumçunun özünə deyil, sadəcə istifadə etdiyi vasitəyə işarə edir.
Nəticədə, təhlükəsizlik mütəxəssisləri potensial təhdidləri vaxtında müəyyən etmək və ya onların mənbəyini dəqiqləşdirmək üçün daha dərin analiz üsullarına və yeni yanaşmalara ehtiyac duyurlar. Təhlükəsizlik əməliyyatlarının reaktivliyini azaltmaq və proaktiv təhdid ovçuluğuna keçmək üçün mövcud məlumatların daha effektiv şəkildə təhlil edilməsi və əlaqələndirilməsi vacibdir.


