
Fortinet, Ivanti və SAP Tənqidi Zəifliklərə Qarşı Təhlükəsizlik Yeniləmələri Yayımladı
 13rose
2 min read
Qabaqcıl Texnologiya Şirkətləri Ciberrisklərə Qarşı Hərəkətə Keçir
Fortinet, Ivanti və SAP şirkətləri, sistemlərində aşkar edilmiş bir sıra tənqidi təhlükəsizlik boşluqlarını aradan qaldırmaq üçün təhlükəsizlik yeniləmələri yayımladılar. Bu zəifliklər arbitrar kod icrası və məlumatların ifşası ilə nəticələnə bilər ki, bu da yüksək kiberhücum riski deməkdir.
Fortinet Məhsullarındakı Tənqidi Komanda İnyeksiyası Zəifliyi
Fortinet tərəfindən aradan qaldırılan əsas boşluqlardan biri FortiSandbox, FortiSandbox Cloud və FortiSandbox PaaS WEB UI məhsullarındakı komanda inyeksiyası zəifliyi ilə bağlıdır. CVE-2026-25089 olaraq izlənilən bu zəifliyin CVSS balı 9.1 olaraq qiymətləndirilib ki, bu da onun son dərəcə tənqidi olduğunu göstərir. Bu tip zəiflik hücumçulara uzaqdan zərərli əmrlər icra etməyə imkan verir, sistemlərə nəzarəti ələ keçirmək və ya həssas məlumatları əldə etmək üçün potensial bir yol açır.
Ivanti və SAP-dan da Təcili Yeniləmələr
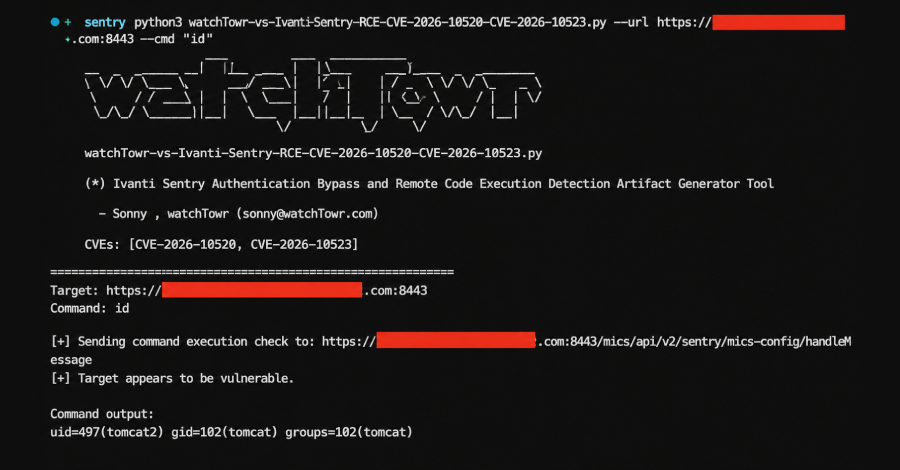
Eyni şəkildə, Ivanti və SAP da öz məhsullarındakı tənqidi təhlükəsizlik boşluqlarını hədəf alan yeniləmələr təqdim ediblər. Bu yeniləmələr, şirkətlərin müştərilərinin məlumat təhlükəsizliyini təmin etmək və potensial kiberhücum risklərini minimuma endirmək öhdəliyinin bir hissəsidir.
Tövsiyə və Nəticə
Kibertəhlükəsizlik mütəxəssisləri, Fortinet, Ivanti və SAP məhsullarından istifadə edən bütün təşkilatlara və istifadəçilərə bu təhlükəsizlik yeniləmələrini ən qısa zamanda quraşdırmağı tövsiyə edirlər. Sistemin vaxtında yenilənməsi, potensial arbitrar kod icrası və məlumatların ifşası hücumlarına qarşı effektiv müdafiə təmin edir.


