
VS Code Təchizat Zənciri Hücumlarını Zərərsizləşdirmək üçün Genişlənmə Yeniləmələrini 2 Saat Gecikdirir
 13rose
2 min read
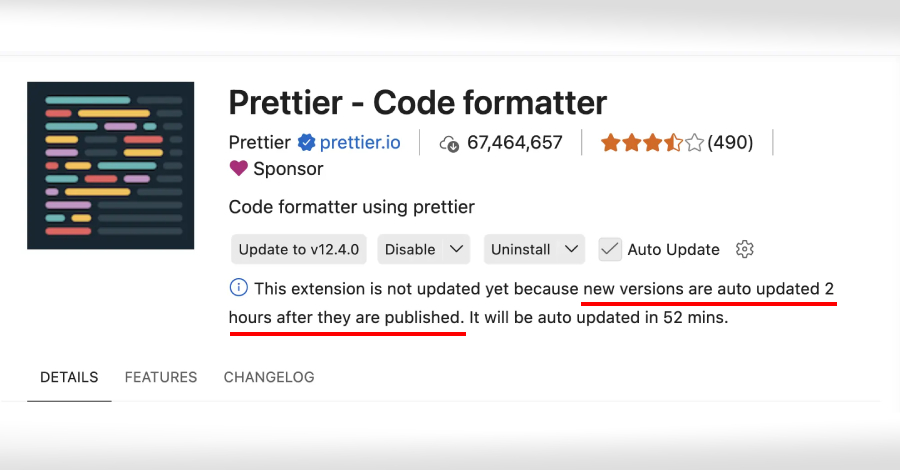
VS Code Genişlənmələri Üçün Təhlükəsizlik Gecikməsi Tətbiq Edilir
Visual Studio Code (VS Code) genişlənmələri artıq avtomatik olaraq yenilənməzdən əvvəl iki saatlıq gecikmə tətbiq edəcək. Microsoft tərəfindən elan edilən bu yenilik, proqram təminatı təchizat zənciri təhdidlərinə qarşı mübarizə çərçivəsində təhlükəsizliyi gücləndirməyə yönəlib.
Yenilənmə mexanizmi, avtomatik yeniləmələr aktiv olduqda, genişlənmələrin yeni versiyalarının yayımlandıqdan iki saat sonra sistemə quraşdırılmasını nəzərdə tutur. Bu gecikmə, potensial zərərli genişlənmələrin aşkar edilməsi və qarşısının alınması üçün kritik bir zaman pəncərəsi yaradır.
Niyə Təchizat Zənciri Hücumları Bu Qədər Ciddidir?
Təchizat zənciri hücumları, son zamanlar kibertəhlükəsizlik landşaftında ciddi narahatlıq mənbəyinə çevrilib. Bu cür hücumlarda hədəf, bir proqram təminatının inkişafı və ya paylanması prosesinə sızaraq, zərərli kodu milyonlarla istifadəçiyə çatdırmaqdır. VS Code kimi geniş istifadə olunan inteqrasiya olunmuş inkişaf mühiti (IDE) üçün genişlənmələr də bu hücumlar üçün potensial hədəf ola bilər, çünki onlar tez-tez üçüncü tərəflər tərəfindən hazırlanır və böyük imtiyazlara malik ola bilər.
Əlavə Müdafiə Qatı
Microsoft bu yeniliklə, təhlükəsizlik mütəxəssislərinə və inkişaf etdiricilərə yayımlanmış yeniləmələri nəzərdən keçirmək üçün əlavə vaxt verir. Şirkət bildirir ki, “Avtomatik yeniləmələr aktiv edildikdə, yeni versiyalar yayımlandıqdan iki saat sonra avtomatik olaraq yenilənir və bu, əlavə bir müdafiə qatı yaradır.” Bu, xüsusilə sıfır günlük boşluqların və ya təcili təhdidlərin yayılmasını ləngitmək baxımından əhəmiyyətlidir.
Bu addım, proqram təminatı nəhənglərinin təhlükəsizlik sahəsindəki səylərinin artdığını göstərir. Təchizat zənciri hücumlarının mürəkkəbliyi artdıqca, belə proaktiv tədbirlər inkişaf etdiricilərin və istifadəçilərin etibarlı ekosistemlərdə işləməsini təmin etmək üçün vacibdir.


