
Təchizat Zənciri Hücumu OpenAI Codex İstifadəçilərinin Authentication Tokenlarını Hədəf Alır
 13rose
1 min read
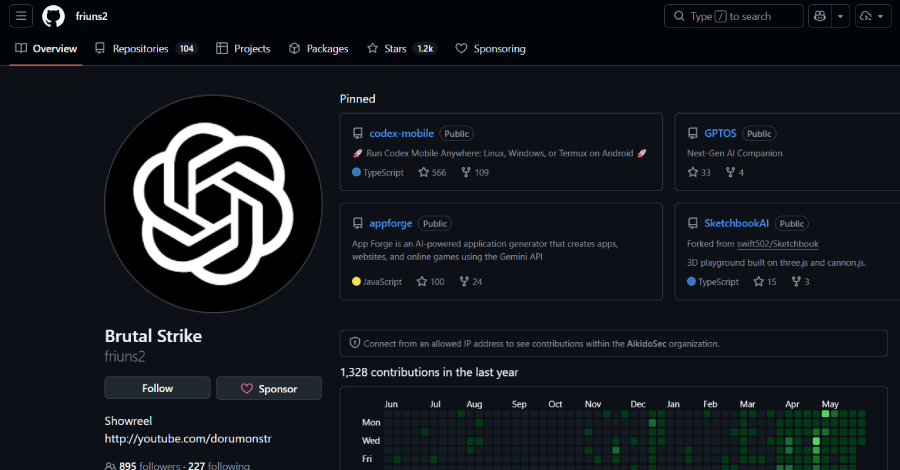
OpenAI Codex İstifadəçiləri Hədəfdə: Yeni Təchizat Zənciri Kampaniyası Aşkarlanıb
Kibertəhlükəsizlik tədqiqatçıları, OpenAI Codex-dən istifadə edən proqramçılara qarşı yönəlmiş yeni, zərərli təchizat zənciri kampaniyasının detallarını açıqlayıblar. Bu hücum, leqitim görünüşlü uzaqdan veb istifadəçi interfeysi (UI) vasitəsilə həyata keçirilir və OpenAI Codex Authentication Tokenlarının oğurlanmasını hədəfləyir.
“codexui-android” Paketi Vasitəsilə Həyata Keçirilən Zərərli Fəaliyyət
Hücumda istifadə olunan “codexui-android” adlı vasitə, GitHub və npm platformalarında OpenAI Codex üçün uzaqdan veb UI kimi reklam edilir. Bu paket hazırda həftəlik 29 mindən çox yüklənmə sayı ilə diqqət çəkir və hələ də repozitoriyadan yükləmək üçün əlçatandır.
Bu təchizat zənciri hücumunun mahiyyəti, proqram təminatı inkişaf etdiricilərini aldadaraq onların sistemlərinə zərərli kod daxil etməkdən ibarətdir ki, bu da həssas məlumatların, xüsusən də Authentication Tokenlarının ələ keçirilməsinə səbəb ola bilər.


