
Laravel-Lang PHP Paketləri Təhlükə Altında: Yeni Təchizat Zənciri Hücumu Kross-Platform İdentifikasiya Məlumatları Oğrusu Yayıb
 13rose
1 min read
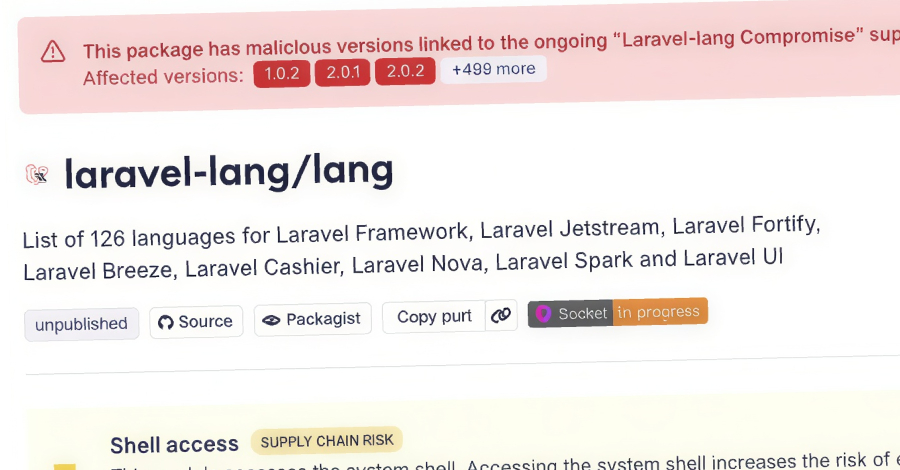
Kibertəhlükəsizlik tədqiqatçıları Laravel-Lang-a məxsus bir neçə PHP paketini hədəf alan yeni proqram təminatı təchizat zənciri hücumu kampaniyası barədə xəbərdarlıq ediblər. Bu hücum nəticəsində geniş imkanlara malik, kross-platform identifikasiya məlumatları oğurlayan (credential-stealing) framework sistemə daxil edilib.
Hücumdan təsirlənən paketlər sırasına aşağıdakılar daxildir:
- laravel-lang/lang
- laravel-lang/http-statuses
- laravel-lang/attributes
- laravel-lang/actions
Proqram təminatı təchizat zənciri hücumları, hakerlərin geniş istifadəçi kütləsinə çatmaq üçün üçüncü tərəf komponentlərinə və ya kitabxanalara zərərli kod daxil etdiyi mürəkkəb hücum növlərindəndir. Bu halda, məşhur Laravel frameworku üçün dil paketləri təhlükə altına düşüb ki, bu da layihələrində bu paketləri istifadə edən inkişaf etdiricilər və son istifadəçilər üçün ciddi risklər yaradır.
İdentifikasiya məlumatlarının oğurlanması, kibercinayətkarların sistemlərə icazəsiz giriş əldə etməsinə, həssas məlumatları ələ keçirməsinə və daha geniş miqyaslı hücumlar həyata keçirməsinə şərait yaradır. Təhlükəsizlik mütəxəssisləri bu paketlərdən istifadə edən bütün layihələri dərhal yoxlamağa və mümkün qədər tez yeniləməyə çağırır.


