
TeamPCP GitHub-ın ~4000 daxili anbarını ələ keçirdiyini iddia edir: Şirkət araşdırmaya başlayıb
 13rose
1 min read
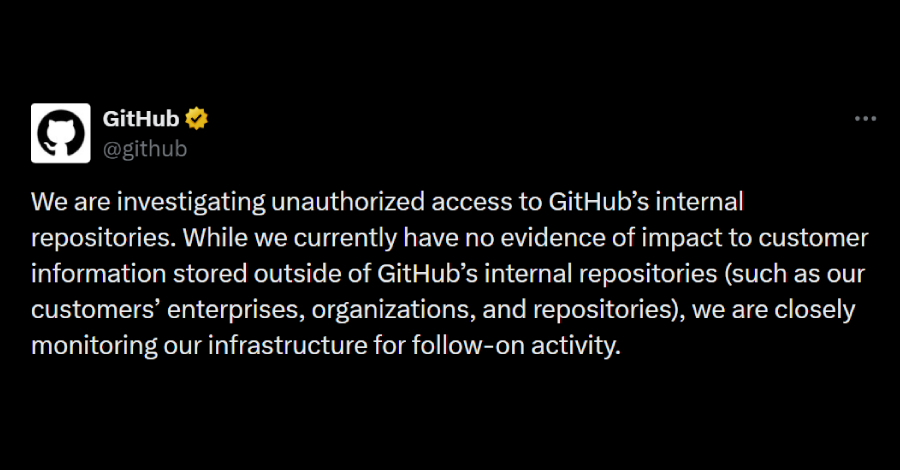
GitHub daxili məlumat anbarlarına icazəsiz girişi araşdırır
Ötən gün GitHub, daxili məlumat anbarlarına icazəsiz giriş iddialarını araşdırdığını açıqlayıb. Bu araşdırma, tanınmış kiberhücum qruplaşması TeamPCP-nin bir kibercinayət forumunda GitHub-ın mənbə kodunu və daxili təşkilati məlumatlarını satışa çıxarmasından sonra başlayıb.
TeamPCP-nin iddiaları və GitHub-ın cavabı
TeamPCP, məşhur platformanın təxminən 4000-ə yaxın daxili anbarını (repositories) ələ keçirdiyini iddia edir. Bu iddia kibertəhlükəsizlik ictimaiyyətində böyük rezonans doğurub.
GitHub-dan verilən ilkin açıqlamada qeyd olunur ki, şirkət hazırda daxili məlumat anbarlarından kənarda saxlanılan müştəri məlumatlarına (məsələn, müştərilərin korporativ məlumatlarına) təsir göstərən hər hansı bir dəlilin olmadığını vurğulayır.
Gözlənilən nəticələr və davam edən araşdırmalar
GitHub hadisənin tam miqyasını müəyyən etmək və mümkün zərərləri qiymətləndirmək üçün genişmiqyaslı araşdırmalara davam edir. Şirkət istifadəçi məlumatlarının təhlükəsizliyini təmin etmək üçün bütün lazımi addımların atıldığını bildirir.


