
Checkmarx Jenkins AST Plugin-ə Təchizat Zənciri Hücumu: İstifadəçilərə Təcili Xəbərdarlıq
 13rose
2 min read
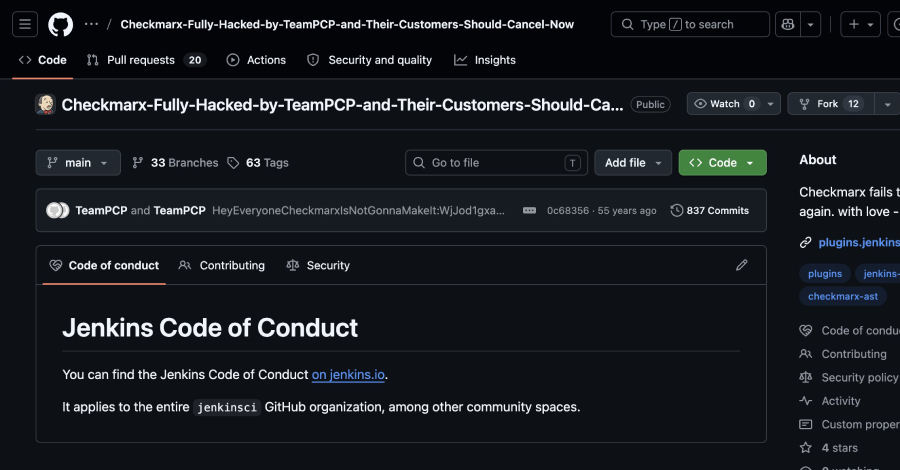
Checkmarx Jenkins AST Plugin Təhlükə Altında
Kibertəhlükəsizlik şirkəti Checkmarx, Jenkins AST (Application Security Testing) plugin-inin dəyişdirilmiş versiyasının Jenkins Marketplace-də yayımlandığını təsdiqləyib. Bu hadisə, proqram təminatı təchizat zəncirinə edilən hücumun bir hissəsi olaraq qiymətləndirilir və istifadəçilər üçün ciddi təhlükə yaradır.
Şirkətdən Təcili Xəbərdarlıq
Checkmarx-ın həftə sonu verdiyi açıqlamada, Checkmarx Jenkins AST plugin-indən istifadə edənlərin 2023-cü il 17 dekabr tarixində və ya əvvəl yayımlanmış 2.0.13-829.vc72453fa_1c16 versiyasından istifadə etməli olduğu vurğulanıb. Bu, zərərli dəyişikliklərdən təsirlənməmiş versiyanı təmin etmək üçün vacibdir. Şirkət, “əgər Checkmarx Jenkins AST plugin-indən istifadə edirsinizsə, 2023-cü il 17 dekabr tarixində və ya əvvəl yayımlanmış 2.0.13-829.vc72453fa_1c16 versiyasından istifadə etdiyinizə əmin olmalısınız” şəklində xəbərdarlıq edib.
Təchizat Zənciri Hücumlarının Artan Təhlükəsi
Təchizat zənciri hücumları, hakerlərin bir proqram təminatı komponentinə və ya yenilənmə mexanizminə müdaxilə edərək, son istifadəçilərə zərərli kod yaymasına imkan verən mürəkkəb hücum növləridir. Bu hücum metodları son zamanlar artmaqdadır, xüsusilə KICS (Checkmarx-ın açıq mənbəli statik analiz mühərriki) üzərində baş verən əvvəlki hücumdan bir neçə həftə sonra bu hadisənin qeydə alınması narahatlıq doğurur. Zərər görmüş plugin-in istifadəsi, istifadəçi sistemlərində RCE (Remote Code Execution) və ya digər kritik təhlükəsizlik boşluqlarına yol aça bilər.
Növbəti Addımlar və Tövsiyələr
Checkmarx mövcud vəziyyəti araşdırır və əlavə təhlükəsizlik yeniləmələrini tezliklə yayımlayacağını bildirir. İstifadəçilərə proqram təminatının bütün komponentlərini mütəmadi olaraq yoxlamaq, yalnız etibarlı mənbələrdən gələn yeniləmələri qəbul etmək və təhlükəsizlik yoxlamalarını gücləndirmək tövsiyə olunur. Təhlükəsizliyinizi qorumaq üçün daim diqqətli olun və şirkətin rəsmi açıqlamalarını izləyin.


