
MetInfo CMS-də CVE-2026-29014 Boşluğu RCE Hücumları Üçün Aktiv Şəkildə İstismar Edilir
 13rose
2 min read
MetInfo CMS-də Kritik Boşluq Aşkar Edilib və İstismar Olunur
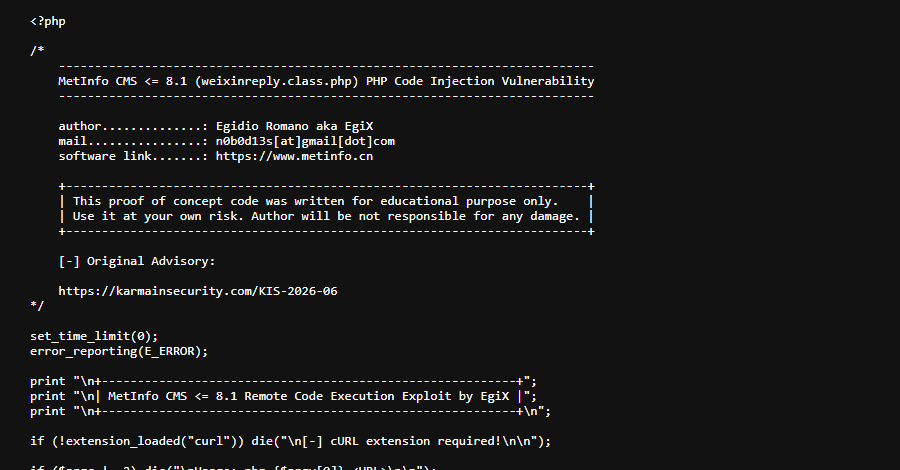
Açıq-mənbəli kontent idarəetmə sistemi (CMS) olan MetInfo-da ciddi bir təhlükəsizlik boşluğu təhdid aktorları tərəfindən aktiv şəkildə istismar olunur. VulnCheck şirkətinin son tapıntılarına əsasən, CVE-2026-29014 identifikasiyalı bu boşluq, Remote Code Execution (RCE) hücumlarına imkan yaradır və kritik risk daşıyır.
Hücumun Təfərrüatları və Təsirlənən Versiyalar
Bu boşluq, CVSS reytinqi 9.8 olaraq qiymətləndirilən yüksək kritiklik səviyyəsinə malik bir kod injection zəifliyidir. Təcavüzkarların sistemdə qeyri-qanuni kod yerləşdirməsinə və nəticədə server üzərində tam nəzarət əldə etməsinə şərait yaradır. Xüsusilə, bu zəiflik MetInfo CMS-in 7.9, 8.0 və 8.1 versiyalarını əhatə edir.
Zəifliyin Ciddiliyi və Potensial Nəticələr
VulnCheck-in araşdırmaları göstərir ki, boşluq təsdiqlənməmiş PHP kodunun icrasına imkan verir. Bu o deməkdir ki, hücumçular heç bir autentifikasiya tələb etmədən, yəni giriş icazəsi olmadan sistemə müdaxilə edə bilərlər. Bu cür Exploit məlumatların sızması, veb-saytın bütövlüyünün pozulması, Malware yayılması və digər ciddi nəticələrə səbəb ola biləcək böyük bir təhlükədir.
Tövsiyə Edilən Müdafiə Tədbirləri
MetInfo CMS istifadəçiləri üçün ən vacib müdafiə tədbiri, proqram təminatının ən son versiyasına yenilənməsi və təhlükəsizlik yamalarının dərhal tətbiq edilməsidir. Şirkətlər və fərdi istifadəçilər sistemlərini bu cür RCE Exploit-lərindən qorumaq üçün daimi olaraq təhlükəsizlik monitorinqi aparmalı və lazım gəldikdə əlavə müdafiə mexanizmlərini tətbiq etməlidirlər.


