
30.000 Facebook Hesabı Təhlükədə: Google AppSheet-dən İstifadədə Yeni Phishing Kampaniyası
 13rose
2 min read
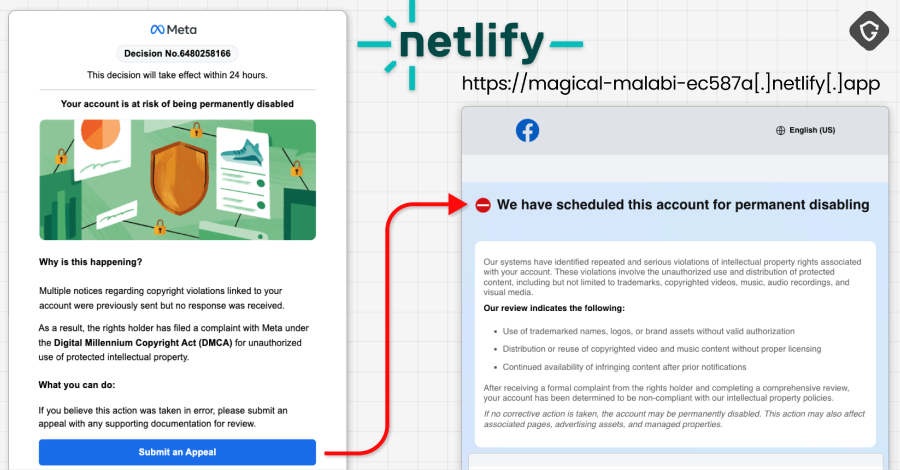
Vyetnamla Əlaqəli Əməliyyat Google AppSheet-i ‘Phishing Relay’ kimi İstifadə Edir
Kibertəhlükəsizlik şirkəti Guardio tərəfindən aşkar edilən son təhlükəsizlik hesabatına görə, Vyetnamla əlaqəli olduğu güman edilən yeni bir əməliyyat, Google AppSheet platformasını “phishing relay” kimi istifadə edərək təxminən 30.000 Facebook hesabını kompromisləşdirib. Bu irimiqyaslı Phishing kampaniyası, istifadəçiləri aldatmaq və onların etimadnamələrini ələ keçirmək məqsədi daşıyıb.
Guardio tərəfindən ‘AccountDumpling’ adlandırılan bu fəaliyyət, zərərli e-poçtların paylanması üçün Google AppSheet-in qanuni funksionallığından sui-istifadə edilməsini əhatə edir. Hücumçular bu e-poçtları istifadəçilərə göndərərək onları saxta Facebook giriş səhifələrinə yönləndirir, nəticədə onların istifadəçi adları və parolları ələ keçirilir. Ələ keçirilmiş hesablar daha sonra təhlükə aktyorları tərəfindən idarə olunan qeyri-qanuni onlayn mağazalarda satışa çıxarılır.
Hücumun Texniki Təfərrüatları və Risklər
Hücumçuların Google AppSheet kimi tanınmış və etibarlı bir platformadan istifadə etməsi, onların Phishing mesajlarının e-poçt filtrlərini daha asan keçməsinə və qurbanlar tərəfindən daha az şübhə ilə qarşılanmasına səbəb olur. AppSheet-in bulud əsaslı tətbiqetmə inkişaf platforması olması, onun geniş miqyaslı zərərli e-poçt kampaniyaları üçün gizli və effektiv bir infrastruktur kimi istifadəsinə imkan yaradır. Bu üsul, zərərli məzmunu gizlətmək və qurbanları saxta giriş səhifələrinə yönləndirmək üçün son dərəcə effektiv bir yol təqdim edir.
İstifadəçilər Üçün Təhlükəsizlik Tövsiyələri
Bu hadisə, həm fərdi istifadəçilər, həm də platforma təminatçıları üçün ciddi bir xəbərdarlıqdır. İstifadəçilərə öz hesablarını qorumaq üçün aşağıdakı addımları atmaq tövsiyə olunur:
- Güclü və unikal parollardan istifadə edin.
- İki faktorlu autentifikasiyanı (2FA) bütün mümkün platformalarda, xüsusilə Facebook hesabınızda aktivləşdirin.
- Şübhəli e-poçtlara və mesajlara qarşı həmişə diqqətli olun; keçidləri klikləməzdən əvvəl mənbəyi yoxlayın.
- Facebook-a daxil olarkən brauzerinizin ünvan çubuğunda həmişə rəsmi URL-in (facebook.com) göründüyünə əmin olun.
Kibertəhlükəsizlik mütəxəssisləri, bulud xidmətlərinin cinayət məqsədləri üçün sui-istifadə edilməsinin qarşısını almaq üçün daha sərt nəzarət və təhlükəsizlik mexanizmlərinin tətbiqinin vacibliyini vurğulayırlar.


