
Yeni Təchizat Zənciri Hücumu: Ruby Gems və Go Modulları Vasitəsilə CI Pipelines Hədəflənir
 13rose
2 min read
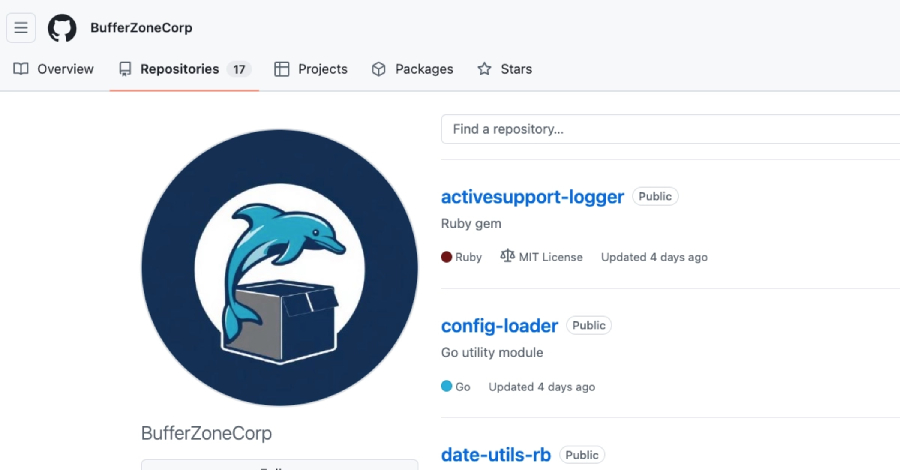
Yeni Təchizat Zənciri Hücumu Kampaniyası Aşkarlanıb
Kibertəhlükəsizlik mütəxəssisləri proqram təminatı təchizat zəncirində yeni bir hücum kampaniyası müşahidə ediblər. Bu kampaniya “sleeper packages” olaraq tanınan gizli zərərli paketlərdən istifadə edərək, sonradan kreditasiya məlumatlarının oğurlanmasına, GitHub Actions-ın dəyişdirilməsinə və SSH persistence təmin etməyə imkan verən zərərli yükləri yayır.
Hücumun Mexanizmi və Təsiri
Aşkarlanan fəaliyyət “BufferZoneCorp” adlı GitHub hesabı ilə əlaqələndirilir. Bu hesab zərərli Ruby gems və Go modules ilə əlaqəli bir sıra repozitoriyalar dərc edib. Hücumun əsas məqsədi CI Pipelines (Continuous Integration Pipelines) mühitlərini exploit etməkdir.
Zərərli paketlər sistemə yerləşdirildikdən sonra, attacker-lər hədəf sistemlərdən həssas kreditasiya məlumatlarını oğurlaya, GitHub Actions-ın işləmə tərzini dəyişdirərək zərərli əməliyyatlar həyata keçirə və ya sistemdə daimi giriş (SSH persistence) təmin edə bilərlər. Bu cür hücumlar proqram təminatı inkişaf prosesinin bütün mərhələlərini təhdid edir və təşkilatlara ciddi ziyan vura bilər.
Təhlükəsizlik Riskləri və Tövsiyələr
Bu hücumlar proqram təminatı təchizat zəncirindəki boşluqların nə qədər ciddi nəticələrə səbəb ola biləcəyini bir daha nümayiş etdirir. Developerlər və təşkilatlar istifadə etdikləri üçüncü tərəf kitabxanaların və modulların etibarlılığını daim yoxlamalı, habelə CI/CD boru kəmərlərinin təhlükəsizlik parametrlərini gücləndirməlidirlər. Naməlum mənbələrdən gələn paketlərə qarşı xüsusilə diqqətli olmaq və təhlükəsizlik yeniləmələrini vaxtında tətbiq etmək kritik əhəmiyyət kəsb edir.


