
Kibertəhlükəsizlikdə Əsl Təhlükəsizlik Sualı: Sadəcə Boşluqları Bağlamaq Kifayət Etmir?
 13rose
3 min read
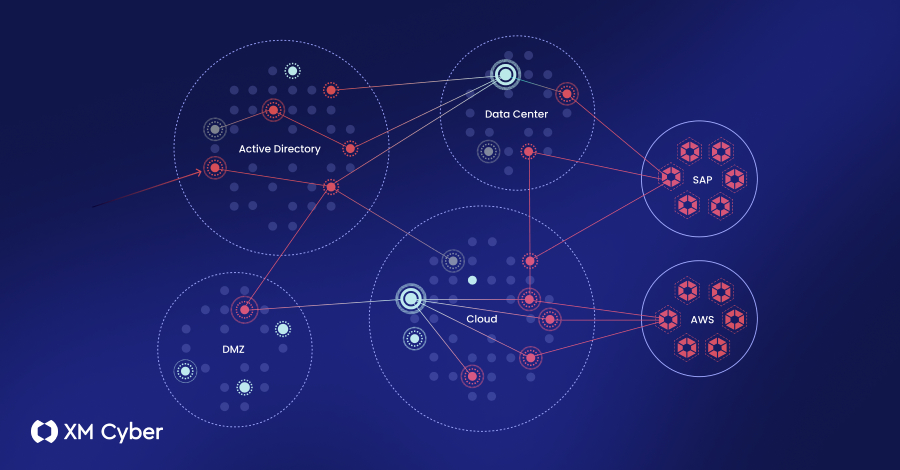
Təhlükəsizlik Komandalarının Ümumi Dilemması
Hər bir təhlükəsizlik komandası oxşar bir hekayə ilə tanışdır: rübün sonunda yüzlərlə zəiflik (vulnerability) bağlanır, idarəetmə panelləri (dashboards) yaşıl rəngdə parlayır. Lakin rəhbərlik iclaslarından birində kimsə sual verir: “Bəs indi biz həqiqətən daha təhlükəsizikmi?” Bu suala cavab otağı sükuta qərq edir, çünki dürüst cavab kontekst tələb edir. Yama sayları (patch counts) və CVSS balları heç vaxt bu konteksti təmin etmək üçün nəzərdə tutulmayıb.
Zəifliklərin İdarə Edilməsindən Riskə Məruzqalmanın İdarə Edilməsinə
Ənənəvi zəifliklərin idarə edilməsi (vulnerability management) yanaşmaları, yəni sadəcə zəiflikləri aşkarlamaq və bağlamaq, təşkilatın real təhlükəsizlik vəziyyəti haqqında tam mənzərə vermir. Zəiflik bir sistemdəki potensial çatışmazlıqdır, lakin bu zəifliyin şirkət üçün nə qədər riskli olduğu bir çox faktordan asılıdır – sistemin internetlə əlaqəsi varmı, həssas məlumatları emal edirmi, yoxsa daxili bir test mühitindədirmi?
Məhz bu kontekst “ekspozisiya” (exposure) anlayışını ön plana çıxarır. Ekspozisiya, təşkilatın zəifliklər, səhv konfiqurasiyalar və digər risk faktorları səbəbindən hər hansı bir hücuma və ya zərərə nə qədər məruz qaldığını ifadə edir. Bu, sadəcə texniki zəifliyi deyil, onun potensial biznes təsirini və real dünya təhdid mənzərəsindəki yerini də nəzərə alır.
Effektiv Exposure Management Platforması Nə Təklif Etməlidir?
Bugünkü mürəkkəb kibertəhlükəsizlik mühitində təşkilatlara zəifliklərini deyil, real ekspozisiyalarını idarə etməyə kömək edəcək “Riskə Məruzqalmanın İdarə Edilməsi Platforması” (Exposure Management Platform) vacibdir. Belə bir platforma aşağıdakıları təmin etməlidir:
- Kontekstə Əsaslanan Prioritetləşdirmə: Sadəcə CVSS ballarına deyil, həm də zəifliyin işlədilmə ehtimalı, təsir etdiyi varlığın kritikliyini və biznesə potensial zərərini nəzərə alaraq zəiflikləri prioritetləşdirməlidir.
- Təhdid İntellekti ilə İnteqrasiya: Hansı zəifliklərin real hücumlarda aktiv şəkildə istismar olunduğunu müəyyən etmək üçün məlumatlar təqdim etməlidir.
- Bütün Mühitin Tam Mənzərəsi: Bulud, on-premise, konteynerlər və istifadəçi cihazları daxil olmaqla bütün IT mühiti üzrə riskə məruz qalma haqqında vahid, real-vaxt mənzərəsi verməlidir.
- Praktiki Nəticələr (Actionable Insights): Sadəcə data toplamaqla kifayətlənməyib, təhlükəsizlik komandalarına riskləri azaltmaq üçün konkret addımlar haqqında aydın göstərişlər verməlidir.
Ən Çox Edilən Səhvlər: Daha Çox Məlumat, Daha Az Anlayış
Mövcud Exposure Management platformalarının əksəriyyəti eyni səhvi edir: daha çox skan, daha çox data, daha çox zəiflik toplamağa fokuslanırlar. Onlar sadəcə mövcud zəiflik məlumatlarını bir yerə toplayır, lakin bu məlumatı real ekspozisiya anlayışına çevirə bilmirlər. Bu platformalar, təşkilatın “indi daha təhlükəsiz olub-olmaması” sualına cavab vermək üçün tələb olunan kritik konteksti təmin etmirlər. Əsl həll, məlumatların sayında deyil, onların keyfiyyətində və təhlilindədir.
Nəticə etibarilə, təhlükəsizlik komandaları sadəcə zəiflik saylarını azaltmaqdansa, təşkilatın riskə məruz qalmasını hərtərəfli idarə etməyə keçməlidir. Yalnız o zaman, “biz həqiqətən daha təhlükəsizikmi?” sualına inamla “Bəli!” cavabını vermək mümkün olacaq.


