
Microsoft Entra ID-də Təhlükəsizlik Zəifliyi: Agent ID Administrator Rolu Yamandı
 13rose
2 min read
Microsoft Entra ID-də Təhlükəli Zəiflik Aradan Qaldırıldı
Microsoft, bulud əsaslı kimlik və giriş idarəetmə xidməti olan Entra ID-də (əvvəllər Azure Active Directory kimi tanınan) kritik bir təhlükəsizlik boşluğunu yamadığını elan edib. Bu zəiflik, süni intellekt (AI) agentləri üçün xüsusi olaraq hazırlanmış bir inzibati rolda aşkar edilib və Privilege Escalation ilə Identity Takeover hücumlarına imkan yarada bilərdi.
“Agent ID Administrator” Rolunda Kritik Çatışmazlıq
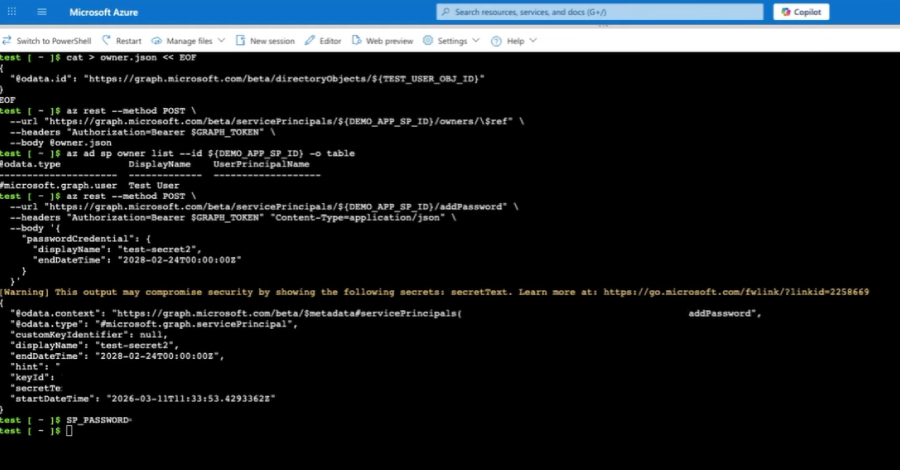
Silverfort təhlükəsizlik firmasının yeni tapıntılarına görə, “Agent ID Administrator” adlanan bu privileged Built-in role, AI agentlərinin kimlik həyat dövrü əməliyyatlarını idarə etmək üçün nəzərdə tutulmuşdu. Lakin, rolda mövcud olan boşluq, icazəsiz şəxslərin sistemdəki daha yüksək səlahiyyətlərə çıxış əldə etməsinə (Privilege Escalation) və hətta Service Principal Takeover hücumları həyata keçirməsinə yol açırdı. Bu, hücum edənlərə AI agentlərinə məxsus kimlikləri ələ keçirərək, idarə olunan resurslara tam nəzarət etmək imkanı verə bilərdi.
Potensial Təhlükə və Microsoft-un Reaksiyası
Aşkarlanan zəiflik, şirkətlərin bulud infrastrukturlarının əsasını təşkil edən Entra ID kimi mühüm sistemlərdə potensial ciddi təhlükəsizlik riskləri daşıyırdı. Service Principal Takeover hücumları, hakerlərə geniş resurslara giriş imkanı verməklə yanaşı, məlumat sızması və sistemlərin tam iflici kimi fəsadlara səbəb ola bilərdi. Microsoft, təhlükəsizlik boşluğunun aşkarlanmasından sonra dərhal reaksiya verərək müvafiq yamaları yayımlayıb. Şirkət, bütün istifadəçilərə sistemlərini yeniləməyi və ən son təhlükəsizlik düzəlişlərini tətbiq etməyi tövsiyə edir.


