
Məlumatların Toplanması – Shodan və Google ilə Kəşfiyyat
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Məlumatların Toplanması başlığı altında Shodan,Google axtarış sistemlərinin tətbiqi ilə kəşfiyyat və penetration testlərində vacibliyini əhatə edəcəyik.
Shodan
Shodan – İnterneti sizin yerinizə skan edəcək güclü alətlərdən biridir.Biz onun həqiqətən bitməyən xüsusiyyətlərindən istifadə edərək yararlana bilərik.Məsələn siz Docker servisini çalışdıran və 2375 port nömrəsində çalışan servisləri, ip adresslərini bilmək istəyirsinizsə onda aşağıdakı sorğunu Shodan axtarış çubuğuna daxil etməklə ala bilərsiniz:
port:2375 Docker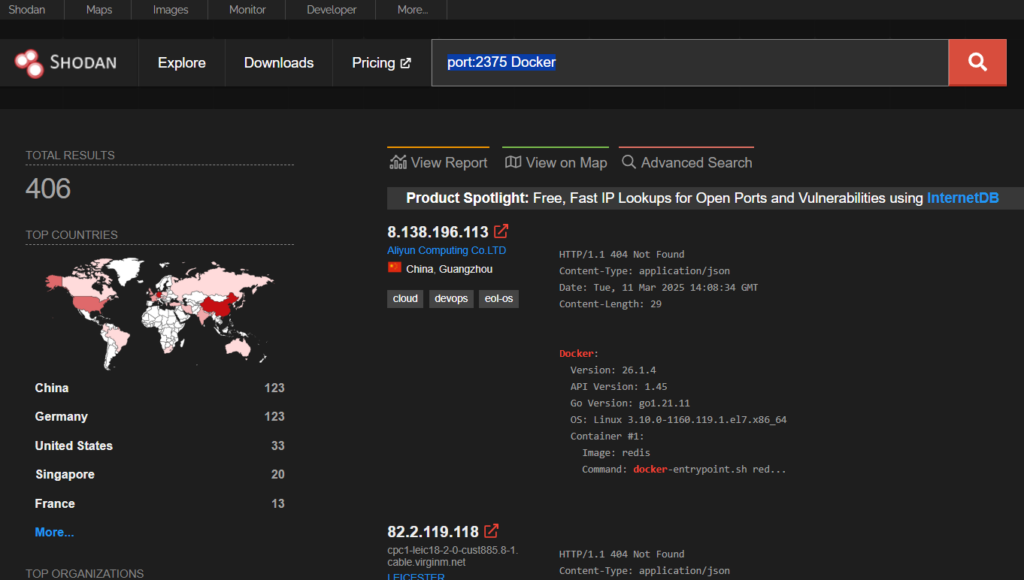
İstifadə edəcəyimiz sorğular təkcə bununla yekunlaşmır, bundan əlavə digər kriteriyalarda istifadə edə bilərik. Həmin kriteriyalar aşağıdakı cədvəldə yerləşdirilmişdir. (Kriteriyalar əlavə məlumat shodan.io/explore)
| Axtarış filtri | İzahı | Nümunə |
|---|---|---|
| Port | Portun nömrəsi | Port:80 |
| Product | Məhsulun adı | Product: “Apache” |
| Org | Təşkilatın adı | Org: “Hədəf şirkətin adı” |
| Country | Ölkələrin iki hərfli yazılışı | Country: CA |
| City | Şəhər | City: Montreal |
| Hostname | Domain adı | Hostname: “xaker.az” |
| Server | Serverin adı | Server: “Linux” |
| http.title | Veb səhifənin adı | http.title: “Dasboard” |
Google Sorğuları
Google – çox güclü axtarış sistemidir.Əgər siz onu necə düzgün sorğu göndərməli olduğunu bilsəz hədəf haqqında ətraflı məlumat əldə edə bilərsiniz.(İşə götürən, eləcədə istifadəçi məlumatlarının sızdırılması və s.) Google öz böyük bazasını sizin istifadənizə özünün ətraflı filtrləri ilə təqdim edir. Bəziləri bunu Google hack verilənlər bazası (Google hacking database,GHDB), digərləri isə sadəcə Google dorks adlandırırlar.
Əvvəla başlayaq site: filtrinin tətbiqində. Hər bir saytın kəşfiyyat mərhələsində bu filtrdən istifadə olunaraq Google verilənlər bazasında yerləşən bütün həmin sayta aid olan veb səhifələri əldə edə bilərik.Eləcə də həmin saytın subdomainlərinin müəyyən edilməsini də təmin edir.
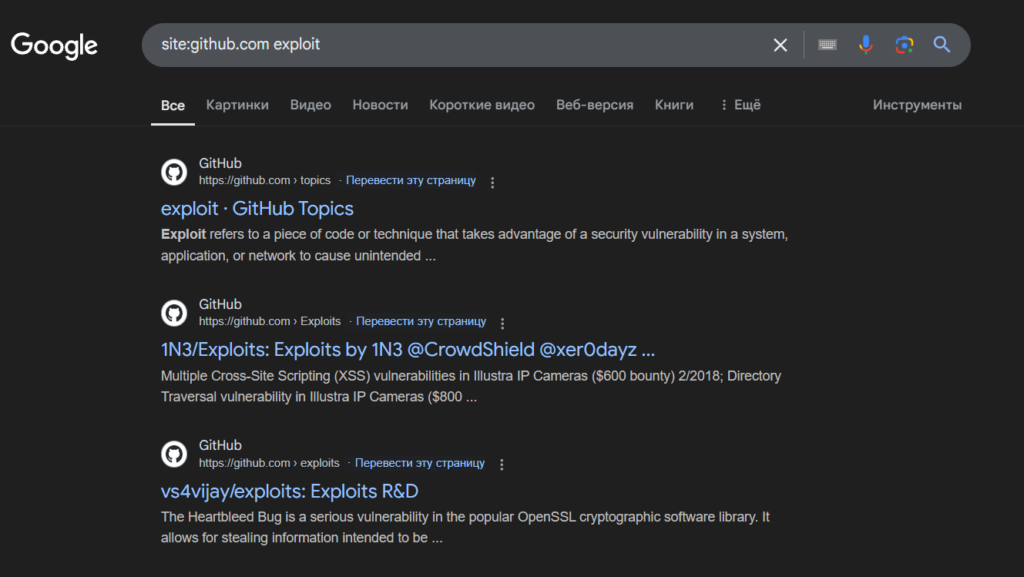
İndiki dövrdə bütün kodlar məlumatlar açıq bir şəkildə GitHub şəbəkəsində paylaşılır. Aşağıda təqdim elədiyim dork illə biz GitHub saytında Google üzərində axtarış edə və məqsədimizə çata bilərik.
site:github.com (açar söz)Bunun sadə bir misal olmağına baxmayın praktikada çoxlu proyektlərin daxilindəki sızmış istifadəçi məlumatları bu üsullarla tapılmışdır.Developerlər GitHub ilə sıx bir şəkildə işləyir və ondan istifadə edir, edilən hər hansı məsuliyyətsizlik profesionalların əlində onların serverinə bir yol açır.

Eləcədə GitHub ilə olan misal:
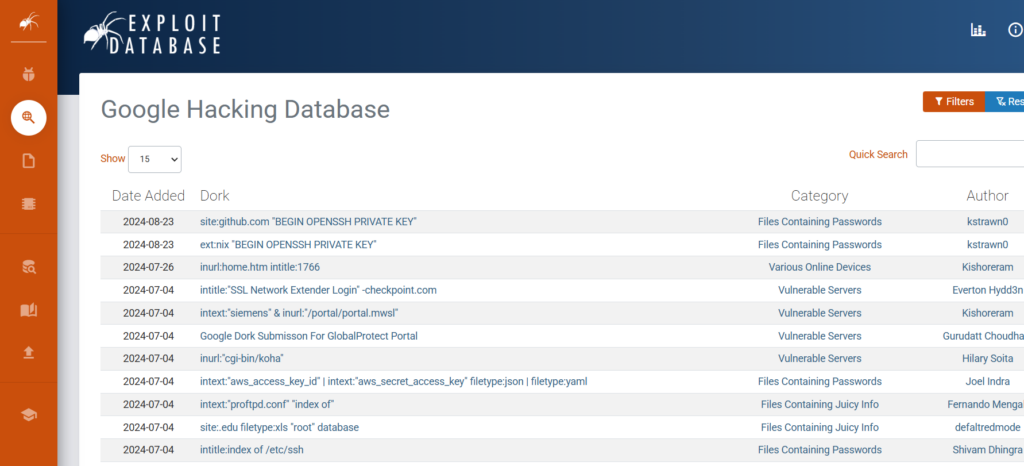
Biz istənilən tapşırığın yerinə yetirilməsini GHDB və Exploit-db üzərindəki sorğuların köməyi ilə yerinə yetirə bilərik. https://www.exploit-db.com/google-hacking-database adresinə daxil olaraq ətraflı məlumat əldə edə bilərsiniz.(Exploit-db Offensive Security şirkətinin veb saytıdır.Hansıki Kali Linuxda həmin şirkətə aiddir.)
| Sorğu | İzahı | Nümunə |
|---|---|---|
| inurl: (açar söz) | URL adresindəki sözün axtarışı | SQL İnjection axtarışı site:site.com inurl:?id= |
| intitle: (açar söz) | Veb səhifənin başlığında axtarış | Video Kamera axtarışı intitle: “index of ” “cctv” |
| filetype: (fayl uzantısı) | Faylın və uzantısının axtarılması | Domain ilə əlaqədar olan faylların axtarışı site: (domain adı) filetype:”xls | xlsx | doc | pdf” |
Ümidvaram faydalı olmuşdur.Təşəkkürlər! Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Telegram (Qrup): https://t.me/xakerazgroup
Telegram (Chat): https://t.me/xakerazchat





