
ABŞ Müdafiə Proqramlarını Hədəf Alan Çinli Phishing Kampaniyası NASA Əməkdaşlarını Aldadıb
 13rose
2 min read
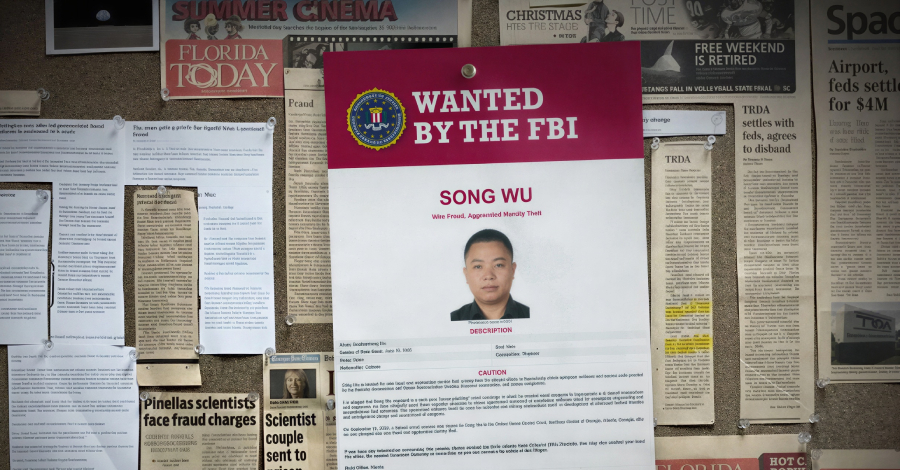
NASA və Müdafiə Sektoruna Yönəlik Kiberhücumun Təfərrüatları
ABŞ Milli Aeronavtika və Kosmos Administrasiyasının (NASA) Baş Müfəttiş Ofisi (OIG) tərəfindən aparılan araşdırma nəticəsində, çinli bir fərdin illər boyu davam edən genişmiqyaslı spear-phishing kampaniyası vasitəsilə ABŞ-ın müdafiə sənayesi proqramları ilə bağlı həssas məlumatları əldə etməyə çalışdığı məlum olub. Bu kampaniya təkcə NASA əməkdaşlarını deyil, həm də hökumət qurumlarını, universitetləri və özəl şirkətləri hədəf alıb.
ABŞ Tədqiqatçısı Kimliyindəki Təhdid
OIG-nin hesabatında qeyd olunur ki, naməlum çinli fərd ABŞ tədqiqatçısı kimi qələmə verilərək, məqsədli Phishing mesajları göndərib. Bu cür aldadıcı taktika, hədəflənmiş şəxslərin etibarını qazanmaq və onları həssas məlumatları açıqlamağa təhrik etmək üçün istifadə olunub. Əməliyyat, ABŞ-ın ixrac nəzarəti qanunlarını pozaraq, milli təhlükəsizlik üçün ciddi risklər yaradıb.
Hücumun Hədəfləri və Potensial Nəticələri
Mənbədə vurğulanır ki, uzun illər ərzində NASA əməkdaşları bu Phishing sxeminin hədəfi olublar. Hücumun əsas məqsədi, ABŞ-ın müdafiə proqramlarına aid proqram təminatı və digər strateji əhəmiyyətli məlumatları ələ keçirmək idi. Belə bir məlumat sızması, ABŞ-ın hərbi və kosmik texnologiyalar sahəsindəki üstünlüyünə xələl gətirə bilər, həmçinin xarici dövlətlərə strateji kəşfiyyat imkanları təqdim edə bilər.
Davamlı Təhdid və Kibertəhlükəsizlik Vəziyyəti
Bu hadisə, hökumət qurumları və kritik infrastruktur təşkilatlarına qarşı yönəlmiş state-sponsored kiberhücumların davamlı təhdidini bir daha nümayiş etdirir. Təşkilatlar, hədəflənmiş Phishing, Exploit və digər mürəkkəb kiberhücum metodlarına qarşı öz müdafiə mexanizmlərini daim gücləndirməli və əməkdaşlarını kibergigiyena qaydaları barədə maarifləndirməlidir.


