
Şimali Koreyanın APT37 Qrupu RokRAT Malware Yaymaq üçün Facebook-dan İstismar Edir
 13rose
2 min read
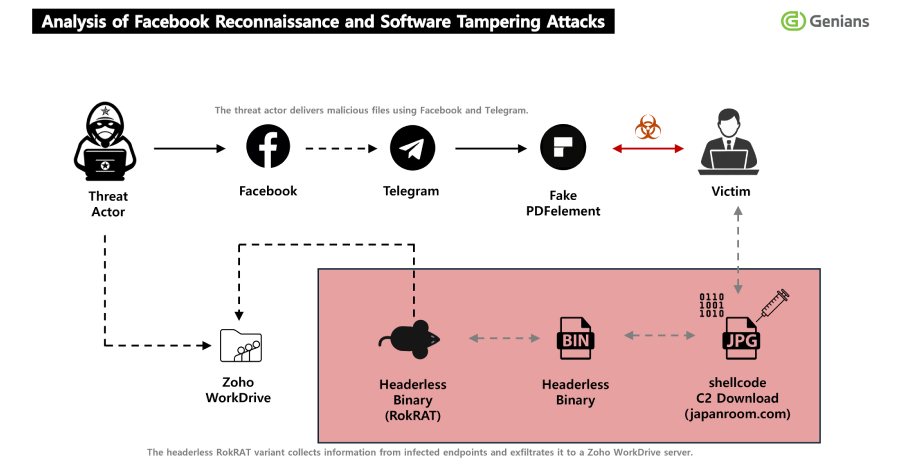
APT37-nin Yeni Taktikası: Facebook Üzərindən RokRAT Malware Yayımı
Şimali Koreyanın APT37 (ScarCruft kimi də tanınan) haker qrupu Facebook sosial mühəndisliyindən istifadə edərək yeni, çoxmərhələli bir kampaniyaya başlayıb. Bu kampaniyada təhdid aktorları hədəfləri Facebook-da dost kimi əlavə edərək etimad qurur və RokRAT adlı remote access trojan (uzaqdan giriş troyanı) yaymaq üçün platformanı çatdırılma kanalına çevirirlər.
Sosial Mühəndisliyin Detalları
Hücumun əsasında sosial mühəndislik durur. Hakerlər əvvəlcə hədəflərlə əlaqə qurur, onları dost siyahısına əlavə edərək münasibət qurmağa çalışırlar. Bu “etimad qazanma” prosesi, sonradan RokRAT Malware-in qurbanların sistemlərinə yerləşdirilməsi üçün bir zəmin yaradır. RokRAT, hakerlərə yoluxmuş sistem üzərində tam nəzarət imkanı verən güclü bir vasitədir və gizli məlumatların ələ keçirilməsi, sistemin idarə edilməsi kimi geniş funksiyalar təmin edir.
Kibertəhlükəsizlik Tövsiyələri
APT37 qrupu uzun müddətdir ki, Cənubi Koreya, Yaponiya, Vyetnam və Yaxın Şərqdəki qurumları hədəf alan fəaliyyətləri ilə tanınır. Onların bu dəfə Facebook-u seçmələri, sosial media platformalarının təhdid aktorları tərəfindən necə istismar oluna biləcəyinə dair ciddi bir xatırlatmadır. İstifadəçilərin tanımadıqları şəxslərdən gələn dostluq təkliflərinə qarşı diqqətli olmaları, naməlum linklərə keçməmələri və şübhəli faylları açmamaları kibertəhlükəsizlik mütəxəssisləri tərəfindən tövsiyə edilir. Bu insident, hərbi və ya dövlət əhəmiyyətli məlumatları ələ keçirmək məqsədi daşıyan APT qruplarının daim yeni və təkmilləşdirilmiş metodlar axtarışında olduğunu göstərir.


