
Kibertəhlükəsizlikdə Yeni Çağırış: Məlumat Yüklənməsi Fonunda Hücum Yollarını Aşkarlamaq
 13rose
2 min read
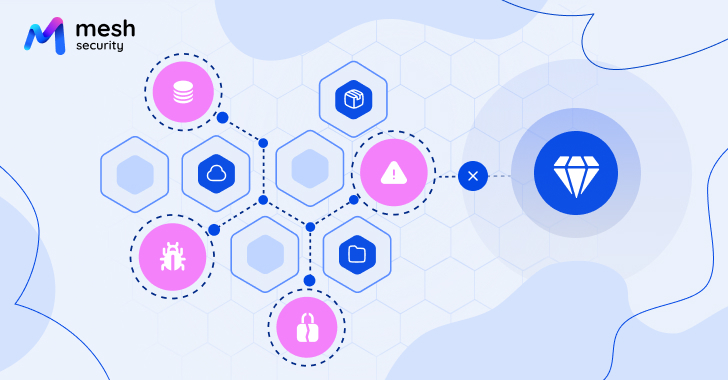
Məlumat Yüklənməsi və Kontext Boşluğu
Müasir kibertəhlükəsizlik landşaftı alətlərin və məlumatların misli görünməmiş bolluğu ilə xarakterizə olunur. Təhlükəsizlik komandaları hər gün teraqabaytlarla xəbərdarlıqlar, aşkar olunmuş boşluqlar (exposures) və yanlış konfiqurasiyalar (misconfigurations) ilə üzləşirlər. Lakin bu bolluq tez-tez məlumat yükü altında əzilməyə və əsas kontekstin itməsinə səbəb olur.
Kritik Aktivlərə Gedən Hücum Yolları
Təhlükəsizlik mütəxəssislərinin qarşılaşdığı əsas problem budur: Hansı boşluqlar, yanlış konfiqurasiyalar və zəifliklər (vulnerabilities) birləşərək təşkilatın ən dəyərli və kritik aktivlərinə (crown jewels) aparan real və effektiv hücum yolları (attack paths) yaradır? Saysız-hesabsız siqnallar dənizində bu əlaqələri müəyyən etmək və kritik riskləri ortaya çıxarmaq xüsusilə çətindir.
Hər bir ayrı-ayrı təhlükəsizlik məsələsi vacib olsa da, onların bir-biri ilə necə əlaqəli olduğunu və hansı ümumi zəncirin potensial bir hücumu asanlaşdıra biləcəyini anlamaq təhlükəsizlik strategiyalarının effektivliyi üçün həlledicidir. Bu kontekst çatışmazlığı, komandaların ən təhlükəli riskləri prioritetləşdirməsinə və onlara qarşı adekvat müdafiə qurmasına mane olur.
Yeni Yanaşmaların Zəruriliyi
Hətta ən qabaqcıl və təcrübəli təhlükəsizlik komandaları belə bu kompleks suala cavab verməkdə çətinlik çəkirlər. Ənənəvi alətlər və yanaşmalar sadəcə ayrı-ayrı zəiflikləri aşkarlamaqla kifayətlənir, lakin onların bir-biri ilə necə əlaqəli olduğunu və bütöv bir hücum vektorunu necə yaratdığını göstərmir. Bu səbəbdən, kritik aktivlərə aparan gizli hücum yollarını effektiv şəkildə aşkar edən və qıran yeni, inteqrativ analitik həllərə ehtiyac duyulur.


