
Çin Dəstəkli Hakerlər Cənub-Şərqi Asiya Ordularına Qarşı Genişmiqyaslı Kiber Casusluq Kampaniyası Həyata Keçirir: AppleChris və MemFun Malware Həyəcanı
 13rose
2 min read
Kiber Casusluq Kampaniyasının Detalları
Palo Alto Networks Unit 42 tərəfindən aparılan təhlillərə görə, Çinlə əlaqəli olduğu güman edilən genişmiqyaslı kiber casusluq əməliyyatı ən azı 2020-ci ildən etibarən Cənub-Şərqi Asiya ölkələrinin hərbi təşkilatlarını hədəfə alıb. Bu dövlət dəstəkli kampaniya regionda kritik hərbi infrastruktura nüfuz etmək məqsədi daşıyır.
CL-STA-1087: Təhlükənin İzlənməsi
Palo Alto Networks Unit 42 bu təhlükə fəaliyyətini CL-STA-1087 kodu altında izləyir. Adlandırmada “CL” “klaster”i, “STA” isə “dövlət dəstəkli motivasiya”nı ifadə edir ki, bu da kampaniyanın arxasında hökumət dəstəyinin olduğuna dair güclü əlamətdir. Bu, kiber hücumların təşkili və idarə olunmasında yüksək səviyyəli resursların və planlaşdırmanın mövcudluğunu göstərir.
AppleChris və MemFun Malware-nin Rolu
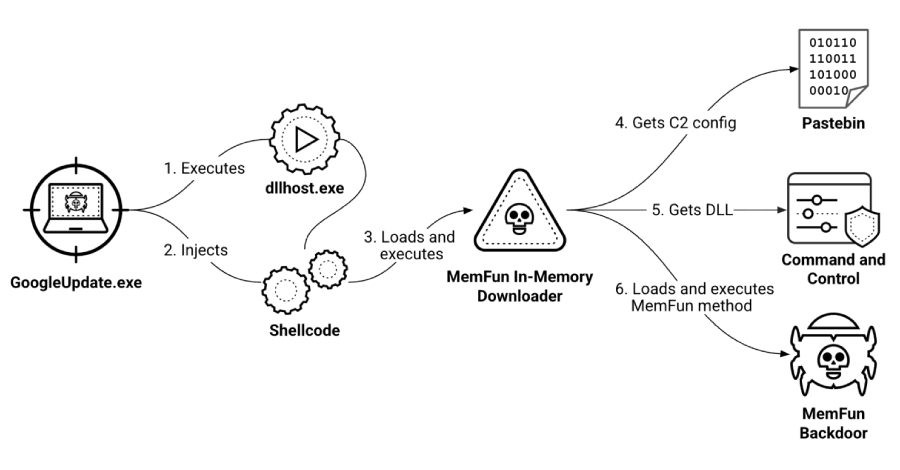
Təhlükəsizlik mütəxəssisləri bu əməliyyatın “strateji əməliyyat səbri” nümayiş etdirdiyini vurğulayırlar. Bu, hədəflərə uzun müddət ərzində gizli şəkildə nüfuz etmək və məlumat toplamaq niyyətini əks etdirir. Hücumlarda AppleChris və MemFun kimi xüsusi olaraq hazırlanmış Malware növlərindən istifadə olunur. Bu Malware-lər adətən məxfi məlumatların oğurlanması və sistemlər üzərində uzaqdan nəzarətin əldə edilməsi üçün istifadə olunur.


