
Saxta Texniki Dəstək Qiyafəsində Həyata Keçirilən Havoc C2 Kampaniyası Təşkilatları Hədəf Alır
 13rose
2 min read
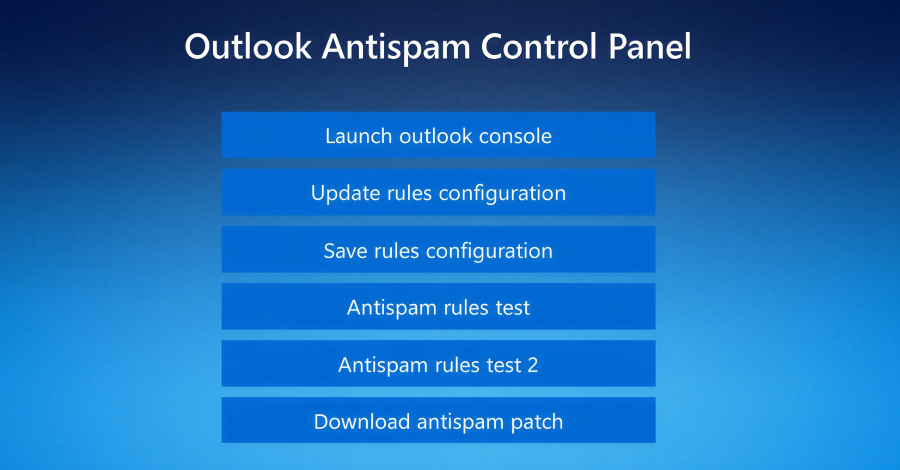
Yeni Havoc C2 Kampaniyası: Təşkilatlar Hədəfdə
Kibertəhlükəsizlik mütəxəssisləri, təşkilatlara qarşı yönəlmiş yeni və mürəkkəb bir kiberhücum kampaniyası barədə xəbərdarlıq edib. Bu kampaniyada kiberhücumçular, saxta IT dəstək işçiləri qiyafəsinə girərək “Havoc C2” komanda və nəzarət (C2) framework-ünü qurbanların sistemlərinə yerləşdirir.
Hücumun Detalları və Yayılma Mexanizmi
Huntress kibertəhlükəsizlik şirkəti tərəfindən keçən ay beş tərəfdaş təşkilatda müəyyən edilən bu hücumlar, əsasən e-poçt spamı ilə başlayır. Kiberhücumçular, qurbanları aldatmaq üçün əvvəlcə saxta e-poçtlar göndərir, daha sonra isə telefon zəngləri ilə davam edərək sistemlərə giriş əldə etməyə çalışır. Bu cür sosial mühəndislik taktikaları, istifadəçiləri zərərli faylları endirməyə və ya öz etimadnamələrini verməyə inandırmaq üçün istifadə olunur.
Məqsəd: Məlumatların Sızdırılması və ya Ransomware
Kampaniyanın əsas məqsədi məlumatların sızdırılması (data exfiltration) və ya genişmiqyaslı Ransomware hücumları üçün ilkin şərait yaratmaqdır. Havoc C2 framework-ü, kiberhücumçulara yoluxmuş sistemlər üzərində tam nəzarət imkanı verir ki, bu da onlara zərərli əməliyyatları sərbəst şəkildə həyata keçirməyə şərait yaradır. Bu, sistemlərə daha çox Malware yerləşdirmək, şəbəkə daxilində yan hərəkətlər etmək və ya həssas məlumatları oğurlamaq üçün istifadə edilə bilər.
Kibertəhlükəsizlik üçün Dərslər
Kibertəhlükəsizlik mütəxəssisləri bu cür kampaniyaların təşkilatlar üçün ciddi təhdid olduğunu vurğulayaraq, sosial mühəndislik taktikalarına qarşı artan ehtiyatlılığın vacibliyini qeyd edirlər. Şirkətlər, işçilərini şübhəli e-poçtlar və gözlənilməz telefon zəngləri barədə maarifləndirməli, həmçinin təhlükəsizlik sistemlərini və protokollarını daim gücləndirməlidir.


