
‘DKnife’ Təhlükəsi: Çin Bağlantılı Qruplar Routerləri Trafik Ourluğu və Malware üçün Hədəf Alır
 13rose
2 min read
DKnife Nədir və Necə İşləyir?
Kibertəhlükəsizlik tədqiqatçıları, 2019-cu ildən bəri Çinlə əlaqəli təhdid aktorları tərəfindən istismar edilən, routerlərə yönəlmiş yeni bir AitM (Adversary-in-the-Middle) framework-ini — DKnife-ı üzə çıxarıb. Bu mürəkkəb infrastruktur, şəbəkə qapılarını izləmək, trafiki ələ keçirmək və hədəf sistemlərə Malware çatdırmaq üçün hazırlanmışdır.
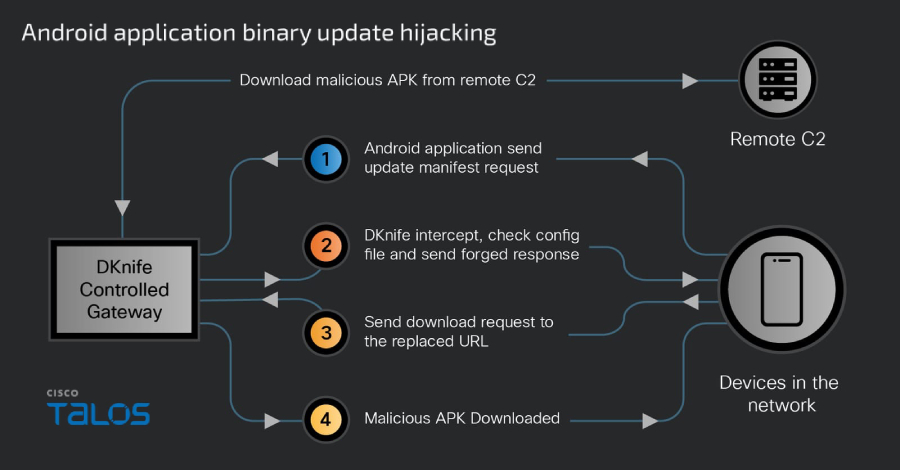
DKnife, əsasən routerlər və kənar cihazlar üzərində fəaliyyət göstərmək üçün nəzərdə tutulmuş yeddi Linux əsaslı implantdan ibarətdir. Bu implantlar, şəbəkə trafikinin dərin paket yoxlamasını (deep packet inspection) həyata keçirə bilir, bu da onlara ötürülən məlumatları analiz etməyə imkan verir. Əldə edilmiş məlumatlar əsasında, framework trafiki manipulyasiya edərək müəyyən məlumatları dəyişdirə və ya istifadəçiləri zərərli məzmun yükləməyə yönləndirə bilər.
Hədəf Mexanizmləri və Təhdidlər
Framework-in əsas hədəfləri şəbəkə infrastrukturlarının təməlini təşkil edən routerlər və digər şəbəkə kənar cihazlarıdır. Bu cihazlara sızmaqla təhdid aktorları, istifadəçilərin internet bağlantıları üzərində tam nəzarət əldə edə bilərlər. Bu nəzarət, həm məxfi məlumatların oğurlanması, həm də sistemlərə yeni Malware yüklənməsi üçün geniş imkanlar yaradır. DKnife-ın AitM qabiliyyətləri, hücum edənlərə leqal görünən bir əlaqənin ortasına daxil olaraq məlumatları tutmağa və ya dəyişdirməyə imkan verir.
Mənşəyi və Fəaliyyət Müddəti
Kibertəhlükəsizlik tədqiqatçılarının verdiyi məlumata görə, DKnife framework-i ən azı 2019-cu ildən bəri aktivdir və Çinlə əlaqəli təhdid aktorları tərəfindən idarə olunur. Bu, regionda dövlət dəstəkli və ya yüksək təşkilatlanmış qrupların uzun müddətli və davamlı kiber casusluq fəaliyyətlərinin bir hissəsi ola bilər. Belə mürəkkəb vasitələrin istifadəsi, təhdid aktorlarının ciddi resurslara və texniki imkanlara malik olduğunu göstərir.
Şəbəkə cihazlarının təhlükəsizliyinin təmin edilməsi, mütəmadi olaraq proqram təminatının yenilənməsi və şübhəli fəaliyyətlərin monitorinqi DKnife kimi təhdidlərdən qorunmaq üçün vacib addımlardır.


