
Mustang Panda Hökumət Qurumlarına Qarşı Yenilənmiş COOLCLIENT Backdoorunu Tətbiq Edir
 13rose
2 min read
Mustang Panda Hökumət Qurumlarına Qarşı Yenilənmiş COOLCLIENT Backdoorunu Tətbiq Edir
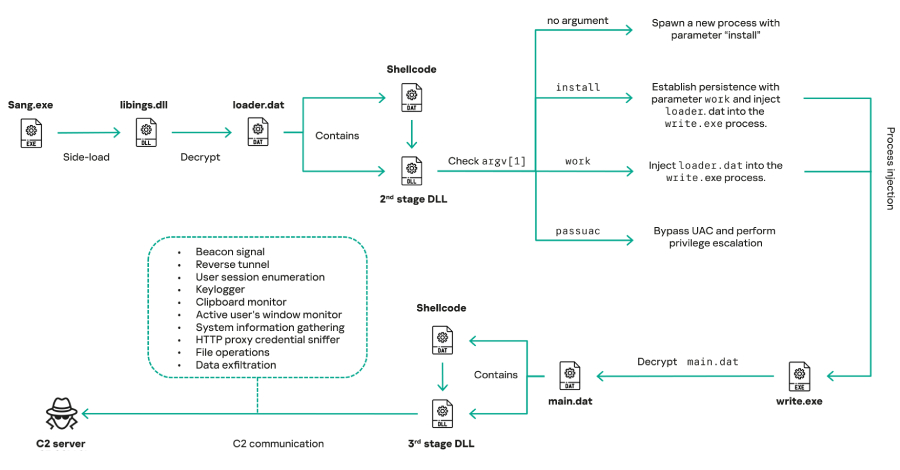
Çinlə əlaqəli təhlükə aktyorları, xüsusilə Mustang Panda qruplaşması, 2025-ci ildə hökumət qurumlarına qarşı həyata keçirilən kiber casusluq hücumlarında yenilənmiş COOLCLIENT adlı backdoorundan istifadə edir. Bu fəaliyyət yoluxmuş son nöqtələrdən genişmiqyaslı məlumat oğurluğunu asanlaşdırmaq məqsədi daşıyır.
Mustang Panda qruplaşması və Taktikaları
Mustang Panda, həmçinin Earth Preta, Fireant, HoneyMyte, Polaris və Twill Typhoon adları ilə də tanınan bu qruplaşma, uzun müddətdir ki, regionda və beynəlxalq səviyyədə müxtəlif dövlət qurumlarını hədəf alan mürəkkəb kiberhücumları ilə tanınır. Onların əsas məqsədi adətən strateji əhəmiyyətli məlumatların ələ keçirilməsi, siyasi və iqtisadi casusluğun aparılmasıdır.
Yenilənmiş COOLCLIENT Backdooru
Aşkar edilmiş yeni versiya, COOLCLIENT backdoorunun imkanlarını daha da genişləndirir. Bu proqram təminatı, sistemlərə nəzarəti ələ keçirərək, kiber cinayətkarlara hədəf alınan şəbəkələr daxilində sərbəst hərəkət etmək, məlumatları toplamaq və onları xarici serverlərə ötürmək imkanı verir. Yenilənmələrin, təhlükəsizlik sistemləri tərəfindən aşkarlanma ehtimalını azaltmaq və əməliyyat səmərəliliyini artırmaq üçün tətbiq edildiyi düşünülür.
Hədəf alınan qurumlar və Məqsəd
Müşahidələrə əsasən, bu hücumlar ilk növbədə dövlət qurumlarına yönəlib. Bu, Mustang Panda qruplaşmasının maraq dairəsinin dövlət sirri, hərbi məlumatlar, diplomatik yazışmalar və digər həssas hökumət məlumatları kimi yüksək dəyərli hədəflərə fokuslandığını bir daha təsdiqləyir. Məlumat oğurluğu fəaliyyəti, qrupun əvvəlki əməliyyatları ilə oxşarlıq təşkil edir və onların əsas kiber casusluq məqsədlərini əks etdirir.


