
VoidLink Linux Malware-i: Süni İntellekt Dəstəyi ilə Yaranan 88,000 Sətirlik Təhlükə
 13rose
3 min read
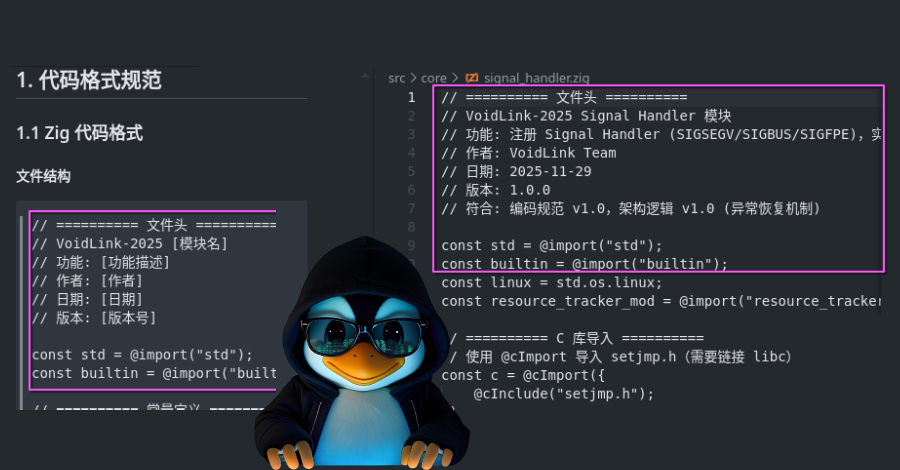
Süni İntellektin Zərərli Kodun İnkişafında Rolu
Check Point Research-in son tədqiqatları, VoidLink adı verilən mürəkkəb Linux Malware Framework-ünün kibertəhlükəsizlik dünyasına ciddi bir çağırış etdiyini göstərir. Bu zərərli proqram təkcə tək bir şəxs tərəfindən deyil, həm də süni intellekt (AI) modellərinin köməyi ilə inkişaf etdirilmişdir. VoidLink-in artıq 88,000 sətir koda çatması, onun geniş imkanlara malik olduğunu və inkişafının sürətli templə davam etdiyini göstərir.
Əməliyyat Təhlükəsizliyi Səhvləri Necə Aşkarlandı?
Check Point Research-in mütəxəssisləri, VoidLink-in müəllifinin əməliyyat təhlükəsizliyi (operational security) sahəsində buraxdığı bir sıra səhvləri müəyyən edərək, Malware-in yaranma mənbəyi haqqında vacib ipucları əldə ediblər. Bu səhvlər, zərərli proqramın arxasındakı fərdi şəxsin kimliyinin tam olaraq müəyyənləşdirilməsinə kömək etməsə də, onun AI dəstəyi ilə necə inkişaf etdirildiyinə dair aydın bir mənzərə yaradıb. Bu cür insani səhvlər, mürəkkəb kibercinayətlərin belə aşkar edilməsində kritik rol oynaya bilər.
AI Dəstəkli Malware-lərin Yüksəlişi
Süni intellektin Malware inkişafında istifadəsi, kibertəhlükəsizlik mütəxəssisləri üçün narahatlıq doğuran yeni bir tendensiyadır. AI modelləri, kod yazmağı sürətləndirə, müxtəlif funksiyaları avtomatlaşdıra və hətta aşkar edilməsi çətin olan kod strukturları yaratmağa qadir ola bilər. Bu isə, potensial cinayətkarların daha mürəkkəb və təsirli hücumlar təşkil etmək üçün daha az texniki bilik və səy sərf etmələrinə imkan yaradır. VoidLink nümunəsi, AI-nin zərərli proqramların inkişafında nə qədər effektiv alətə çevrilə biləcəyinin bariz nümunəsidir və gələcəkdə bu cür halların artacağı proqnozlaşdırılır.
Linux Sistemləri Üçün Artan Təhlükə
Linux əməliyyat sistemləri adətən Windows-a nisbətən daha təhlükəsiz hesab olunsa da, VoidLink kimi təkmilləşdirilmiş Malware Framework-ləri bu anlayışı sarsıdır. Linux serverləri, bulud infrastrukturunda geniş istifadə olunan sistemlər və IoT (Əşyaların İnterneti) cihazları hədəf olaraq seçilə bilər. 88,000 sətirlik kod bazası, VoidLink-in geniş funksionallığa, o cümlədən kəşfiyyat, məlumatların oğurlanması, sistem üzərində tam nəzarət (RCE) və hətta digər zərərli komponentlərin yayılması kimi imkanlara malik ola biləcəyini göstərir. Bu, Linux sistemlərinin daim yenilənməsinin, güclü müdafiə mexanizmlərinin tətbiqinin və şübhəli fəaliyyətlərin monitorinqinin nə qədər vacib olduğunu bir daha vurğulayır.


