
Chainlit AI Framework-dəki Boşluqlar Məlumat Oğurluğuna Və SSRF Hücumlarına Zəmin Yaradır
 13rose
2 min read
Chainlit Framework-də Kritik Təhlükəsizlik Boşluqları
Populyar açıq mənbəli süni intellekt (AI) framework-i olan Chainlit-də ciddi təhlükəsizlik boşluqları aşkar edilib. Bu boşluqlar hücum edənlərə həssas məlumatları oğurlamaqla yanaşı, zərərçəkmiş təşkilat daxilində Lateral Movement həyata keçirməyə imkan yarada bilər.
“ChainLeak” Boşluqlarının Təfərrüatları
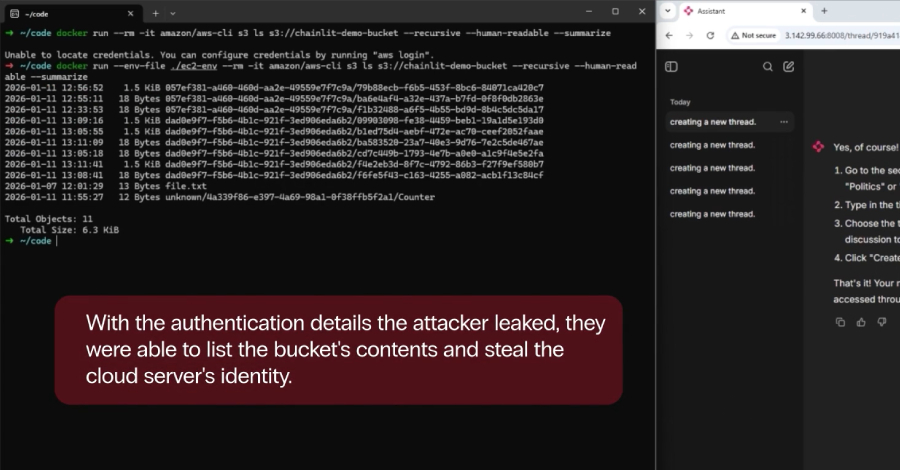
Zafran Security şirkətinin açıqlamasına görə, yüksək risk dərəcəsinə malik bu boşluqlar kollektiv şəkildə “ChainLeak” adlandırılır. Aşkar edilən zəifliklər File Read və SSRF (Server-Side Request Forgery) kimi hücum vektorlarını əhatə edir. Bu boşluqlar istismar edildiyi təqdirdə, bulud mühitinin API keys-lərini sızdıra və ya həssas faylları oğurlaya bilər.
Nəticə və Potensial Risklər
Chainlit framework-i AI tətbiqlərinin inkişafında geniş istifadə edildiyi üçün, bu boşluqların istismarı ciddi nəticələrə səbəb ola bilər. Hücumçular əldə etdikləri API keys-lərdən istifadə edərək bulud resurslarına icazəsiz daxil ola, məlumat bazalarından həssas məlumatları ələ keçirə və ya sistemlər arasında Lateral Movement edərək daha geniş şəbəkəyə sızmağa cəhd edə bilərlər. Bu cür məlumat oğurluğu və icazəsiz giriş, təşkilatların intellektual mülkiyyətinə, müştəri məlumatlarına və ümumi təhlükəsizliyinə böyük təhdid yaradır.


