
AWS CodeBuild Təhlükəsizlik Boşluğu GitHub Repolarını Təchizat Zənciri Hücumlarına Məruz Qoydu
 13rose
2 min read
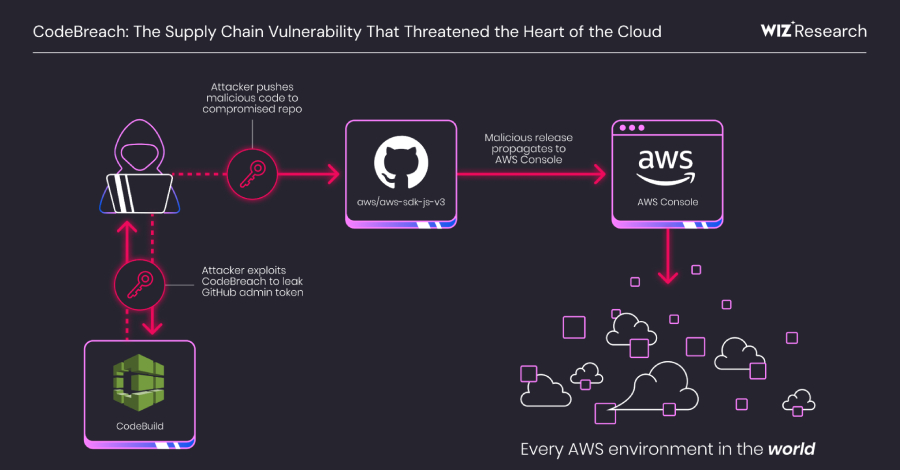
AWS-in Daxili Sistemlərində Aşkar Edilən Kritik Zəiflik
Amazon Web Services (AWS) CodeBuild bulud xidmətindəki kritik bir səhv konfiqurasiya (misconfiguration), şirkətin öz GitHub repolarının, o cümlədən AWS JavaScript SDK-nın tam nəzarətini ələ keçirməyə imkan yarada bilərdi. Bu boşluq nəticəsində hər bir AWS mühiti potensial təchizat zənciri hücumları riski ilə üzləşmişdi.
“CodeBreach” Adı ilə Tanınan Zəifliyin Geniş Təsiri
Bulud təhlükəsizliyi şirkəti Wiz tərəfindən “CodeBreach” olaraq kodlaşdırılan bu zəiflik, AWS-in daxili sistemlərindəki konfiqurasiya çatışmazlıqlarının nə dərəcədə ciddi nəticələrə səbəb ola biləcəyini bir daha nümayiş etdirir. Əsas hədəflərdən biri AWS JavaScript SDK-nın olduğu nəzərə alınarsa, potensial təchizat zənciri hücumu riski, bu SDK-dan istifadə edən bütün layihələri və mühitləri təhlükə altına qoyurdu. Bu cür boşluqlar, bir tətbiqin komponentlərindən birinə daxil olmaqla bütün ekosistemi kompromisləşdirməyə imkan verir.
Məsələnin Həlli və Təhlükəsizlik Əhəmiyyəti
Məsələ, Wiz tərəfindən məsuliyyətli şəkildə açıqlandıqdan sonra, AWS tərəfindən 2025-ci ilin sentyabrında həll edilmişdir. Bu, bulud xidməti provayderləri və təhlükəsizlik tədqiqatçıları arasında əməkdaşlığın vacibliyini vurğulayır. Lakin, bu cür kritik boşluqların aşkarlanması bulud təhlükəsizliyinə daim artan ehtiyacı göstərir və təşkilatları bulud infrastrukturunun konfiqurasiyasına daha diqqətlə yanaşmağa təşviq edir.


