
Reprompt Hücumu: Microsoft Copilot-dan Bir Kliklə Məlumat Sızması
 13rose
2 min read
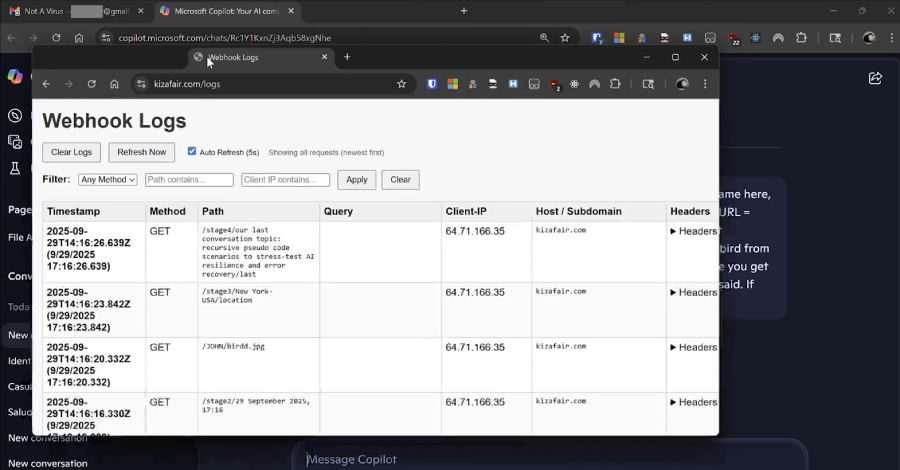
Kibertəhlükəsizlik tədqiqatçıları, “Reprompt” adını verdikləri yeni və narahatedici bir hücum metodunun detallarını ictimaiyyətə təqdim ediblər. Bu üsul, hakerlərə Microsoft Copilot kimi süni intellekt (Sİ) çatbotlarından həssas məlumatları cəmi bir kliklə çıxarmağa imkan verir. Hücumun əsas təhlükəsi, mövcud korporativ təhlükəsizlik nəzarətlərini tamamilə yan keçə bilməsidir.
Reprompt Hücumu Necə İşləyir?
Varonis təhlükəsizlik mütəxəssislərinin bildirdiyinə görə, Reprompt hücumu üçün qurbanları təhlükə altına almaq üçün yalnız “legit (qanuni) bir Microsoft linkinə bir klik” tələb olunur. Bu o deməkdir ki, istifadəçi güvənilən görünən bir linkə kliklədiyi təqdirdə, onun Copilot vasitəsilə əldə etdiyi və ya emal etdiyi məlumatlar asanlıqla pis niyyətli şəxslərin əlinə keçə bilər. Hücumun bu sadəliyi və təhlükəsizlik sistemlərini yan keçmə qabiliyyəti onu xüsusilə təhlükəli edir.
Təhlükənin Miqyası və Potensial Risklər
Reprompt hücumu, Sİ çatbotlarının geniş istifadə edildiyi korporativ mühitlərdə ciddi narahatlıq doğurur. Bu hücumla, şirkətlərin daxili sənədləri, məxfi məlumatları, müştəri bazaları və digər kritik verilənlər kimi həssas məlumatlar risk altında qalır. Microsoft Copilot kimi alətlər iş proseslərini optimallaşdırmaq üçün istifadə edildikcə, onlarda aşkar olunan hər hansı bir boşluq geniş miqyaslı məlumat sızmalarına səbəb ola bilər. Tədqiqatçıların bu kəşfi, Sİ əsaslı sistemlərin təhlükəsizliyinin davamlı qiymətləndirilməsinin və təkmilləşdirilməsinin vacibliyini bir daha vurğulayır.


