
Kibertəhlükəsizlik Mütəxəssisləri Kimwolf və Aisuru Botnetlərinin 550-dən Çox Komanda Serverini Zərərsizləşdirib
 13rose
2 min read
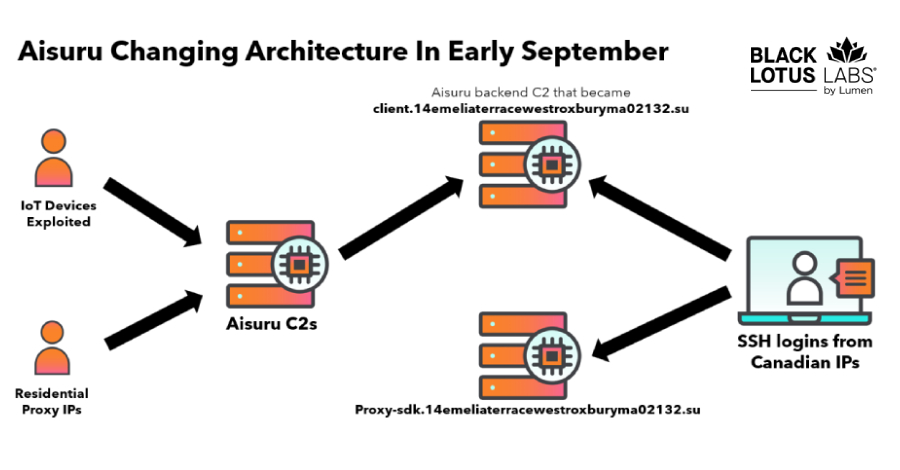
Lumen Technologies şirkətinin Black Lotus Labs komandası, 2025-ci ilin oktyabr ayının əvvəlindən etibarən AISURU/Kimwolf botneti ilə əlaqəli 550-dən çox Command-and-Control (C2) node-a gedən trafiki null-route etdiyini açıqlayıb. Bu genişmiqyaslı əməliyyat, kiberhücumları idarə edən mərkəzi serverlərin fəaliyyətini dayandıraraq, bu təhlükəli botnetlərin gücünü zəiflətməyə hədəflənib.
AISURU və Kimwolf Botnetləri Haqqında
AISURU və onun Android cihazları üçün nəzərdə tutulmuş həmkarı Kimwolf, son dövrlərin ən böyük botnetləri arasında öz yerini tutub. Bu botnetlər, təhlükəsizlik boşluqları vasitəsilə zəbt edilmiş minlərlə cihazı öz nəzarətinə alaraq, onları kiberhücumlar üçün istifadə edir. Onların əsas funksionallıqlarından biri, Distributed Denial-of-Service (DDoS) hücumlarını təşkil etməkdir. DDoS hücumları, hədəf sistemləri və ya şəbəkələri həddindən artıq trafiklə yükləyərək, onların normal fəaliyyətini iflic edir.
Null-Routing Əməliyyatının Əhəmiyyəti
Null-routing, müəyyən bir IP ünvanına göndərilən bütün şəbəkə trafikinin qəbul edilmədən birbaşa “boşluğa” yönləndirilməsi prosesidir. Black Lotus Labs-ın bu addımı, botnetin C2 serverləri ilə zəbt olunmuş cihazlar arasındakı əlaqəni kəsməyə xidmət edir. Bu kəsinti, botnetin komandalarını cihaza çatdırmasını və hücumları effektiv şəkildə idarə etməsini qeyri-mümkün edir. 550-dən çox C2 node-un null-route edilməsi, AISURU/Kimwolf botnetlərinin əməliyyat qabiliyyətinə ciddi zərbə vurur və potensial DDoS hücumlarının qarşısını alır.
Kibertəhlükəsizlik İcması üçün Dərs
Bu hadisə, kibertəhlükəsizlik mütəxəssislərinin kiber cinayətkarlığa qarşı davamlı mübarizəsinin vacibliyini bir daha nümayiş etdirir. Botnetlərin genişlənən təhlükəsi fonunda, bu cür profilaktik və zərərsizləşdirmə əməliyyatları kritik əhəmiyyət kəsb edir. Həm şirkətlər, həm də fərdi istifadəçilər, cihazlarının təhlükəsizliyini təmin etmək üçün proqram təminatını daim yeniləməli və güclü təhlükəsizlik tədbirləri tətbiq etməlidirlər ki, botnet şəbəkələrinin qurbanına çevrilməsinlər.


