
n8n Təchizat Zənciri Hücumu: Tərtibatçıların OAuth Etibarnamələri Hədəfdə
 13rose
2 min read
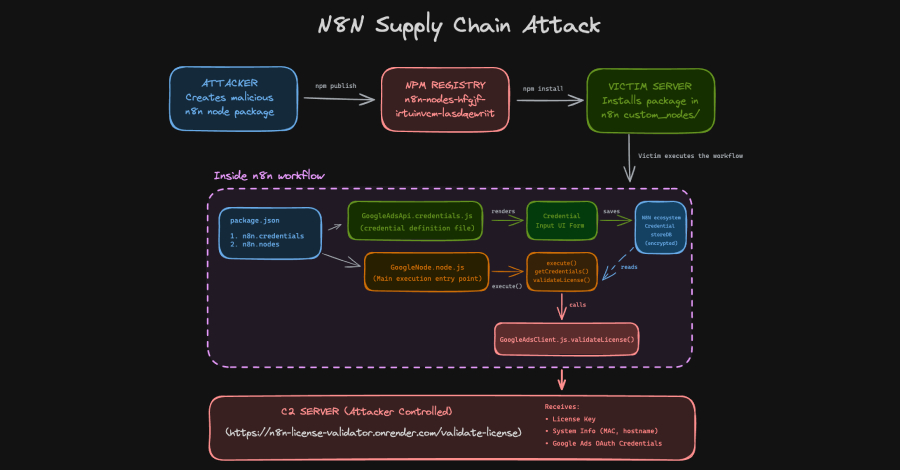
n8n Platformasına Yönəlmiş Yeni Təhdid
Kibertəhlükəsizlik mütəxəssisləri, n8n iş axınının avtomatlaşdırılması platformasını hədəf alan və tərtibatçıların OAuth etibarnamələrini oğurlamaq məqsədi daşıyan yeni bir təchizat zənciri hücumunu aşkar ediblər. Təhdid aktorları npm qeydiyyatına səkkiz zərərli paket yükləyərək, onları n8n platforması üçün qanuni inteqrasiyalar kimi təqdim ediblər.
Zərərli Paketlərin İş Prinsipi
Aşkar edilmiş zərərli paketlərdən biri, “n8n-nodes-hfgjf-irtuinvcm-lasdqewriit” adını daşıyır və Google Ads inteqrasiyasını təqlid edir. Bu paket, istifadəçiləri aldadıcı bir forma vasitəsilə öz reklam hesablarını platformaya bağlamağa çağırır. Bu taktika, əslində, istifadəçilərin OAuth etibarnamələrini ələ keçirməyə və beləliklə, onların Google Ads hesablarına icazəsiz daxil olmağa xidmət edir.
Təchizat Zənciri Hücumlarının Təhlükəsi
Təchizat zənciri hücumları, proqram təminatının inkişaf prosesinin müxtəlif mərhələlərindəki zəifliklərdən istifadə edərək geniş auditoriyaya çatmağa imkan verir. npm kimi etibarlı bir paket menecerinin istifadə edilməsi, zərərli paketlərin daha asanlıqla yayılmasına və şübhəsiz tərtibatçılar tərəfindən yüklənməsinə səbəb ola bilər. Bu hal, tərtibatçıların xüsusilə üçüncü tərəf komponentlərini və inteqrasiyalarını istifadə edərkən son dərəcə diqqətli olmalarının vacibliyini bir daha vurğulayır. İstifadəçilərə yüklədikləri bütün paketlərin mənbəyini və etibarlılığını hər zaman yoxlamaları tövsiyə olunur.


