
GoBruteforcer Botnet Kripto Layihələrinin Verilənlər Bazasına Hücum Edir: Zəif Şifrələr Hədəfdə
 13rose
2 min read
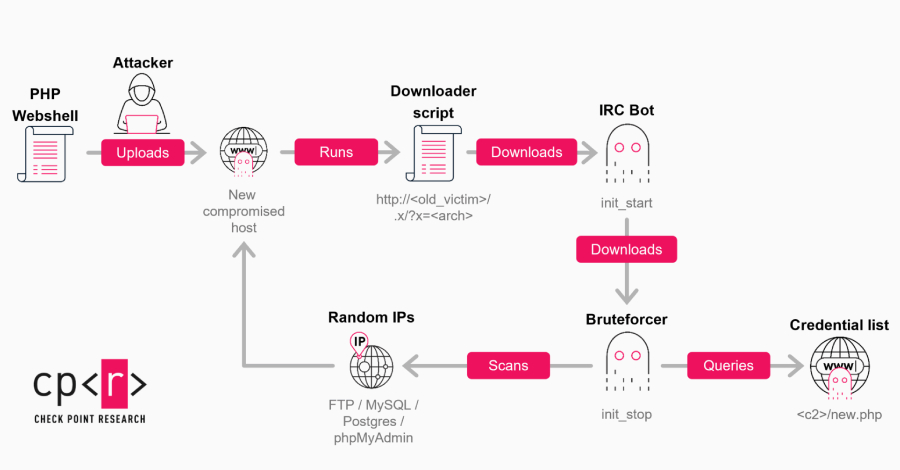
GoBruteforcer Botnet Kripto Layihələrini Hədəf Alır
Yeni GoBruteforcer hücumları dalğası kriptovalyuta və blockchain layihələrinin verilənlər bazasını hədəf alaraq, onları öz botnet şəbəkəsinə daxil etməyə çalışır. Bu hücumlar Linux serverlərindəki FTP, MySQL, PostgreSQL və phpMyAdmin kimi xidmətlər üçün istifadəçi şifrələrini brute-force metodu ilə sındıra bilir.
Zəif Şifrələrin Geniş Yayılması
Kibertəhlükəsizlik mütəxəssisləri bildirirlər ki, mövcud kampaniyaların əsas səbəbi iki amildən irəli gəlir. Bunlardan biri, ümumi və asanlıqla təxmin edilən şifrələri yayan süni intellekt tərəfindən yaradılmış server quraşdırma nümunələrinin kütləvi şəkildə yenidən istifadə edilməsidir. Bu nümunələr tez-tez default və ya zəif təhlükəsizlik konfiqurasiyalarını özündə əks etdirir ki, bu da təcavüzkarlar üçün asan hədəfə çevrilir.
Botnet Təhlükəsi və Qarşıdurma Yolları
GoBruteforcer botneti ələ keçirilmiş sistemləri geniş miqyaslı zəif şifrə hücumları üçün istifadə edir. Bu, yalnız hədəf alınan verilənlər bazalarını deyil, həm də əlaqəli şəbəkələri və istifadəçi aktivlərini risk altına alır. Kriptovalyuta platformaları üçün bu, məlumat sızması, maliyyə itkiləri və reputasiya zədələnməsi ilə nəticələnə bilər.
Təhlükəsizliyi təmin etmək üçün şirkətlər və fərdi istifadəçilər güclü, unikal şifrələrdən istifadə etməli, multi-faktorlu autentifikasiya (MFA) tətbiq etməli və serverlərini mütəmadi olaraq yeniləməlidirlər. Həmçinin, default şifrələrdən qaçınmaq və serverləri düzgün şəkildə konfiqurasiya etmək bu cür brute-force hücumlarının qarşısını almaqda mühüm rol oynayır.


