
Sənədsiz Hücumlar (Fileless Attacks): Klassik Təhlükəsizlik Sistemləri Niyə Kor Nöqtədə Qalır?
 13rose
5 min read
Giriş (Hadisənin Mahiyyəti)
Kiber təhlükəsizlik dünyası sürətli bir metamorfoza mərhələsindən keçir. Ənənəvi kiberhücum metodları – məsələn, diskə zərərli ikilik faylların (binaries) düşməsi və ya imzalar əsasında müəyyən edilən `Malware` istifadəsi – tədricən arxa plana keçir. Müasir təhlükə aktyorları (threat actors) daha gizli və aşkarlanması çətin olan metodlara üstünlük verirlər. Bu yeni dalğa, mənbə mətndə də qeyd edildiyi kimi, ‘sənədsiz hücumlar’ (Fileless Attacks) adlanır.
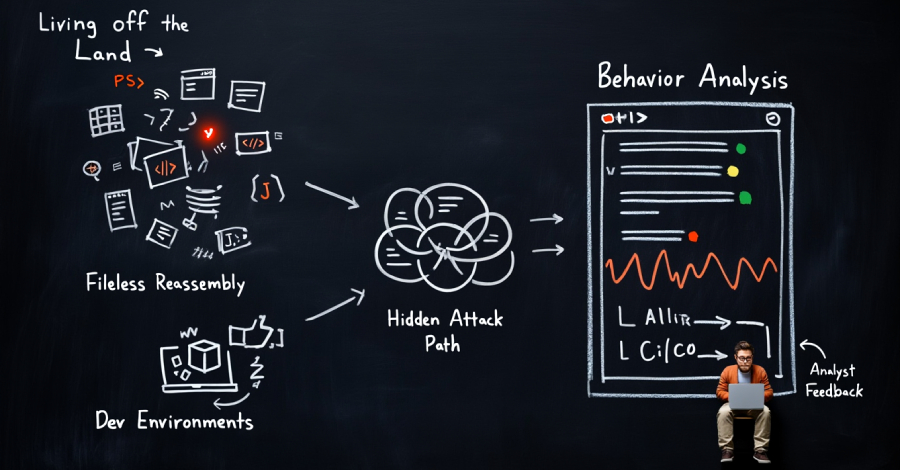
Bu tip hücumların əsas mahiyyəti ondan ibarətdir ki, onlar infrastruktur daxilində artıq mövcud olan etibarlı alətlər və proseslərdən sui-istifadə edirlər (Living-off-the-Land, LotL). Skriptlər, uzaqdan giriş (remote access) vasitələri, brauzerlər və inkişaf etdirici (developer) iş axınları kimi legitim sistem komponentlərindən istifadə edərək, hücumçular zərərli fəaliyyəti diskdə iz buraxmadan yaddaşda (in-memory) həyata keçirirlər. Nəticədə, imzaya əsaslanan ənənəvi Antivirus (AV) və ya HIPS (Host Intrusion Prevention System) sistemləri bu fəaliyyəti qeydə almır və təhlükəsizlik komandaları üçün böyük bir ‘blind spot’ (kor nöqtə) yaranır.
Texniki Detallar (Hücum Necə Baş Verir?)
Sənədsiz hücumların texniki icrası bir neçə əsas mərhələdən ibarətdir. Hücumun hədəfinin diskdə bir `Malware` faylı yaratmaması, onu xüsusilə çətinləşdirən amildir. Əvəzində, hücumçular əməliyyat sisteminin (adətən Windows) öz alətlərini (built-in tools) zəncirvari şəkildə işə salırlar.
PowerShell və WMI İstifası: Ən populyar LotL alətlərindən biri PowerShell-dir. Hücumçular PowerShell-dən istifadə edərək, zərərli kodu birbaşa şəbəkədən çəkir və yaddaşda (RAM) icra edirlər. Bu kod heç vaxt diskə yazılmadığı üçün, ənənəvi Endpoint təhlükəsizlik həlləri (legacy AV) tərəfindən aşkarlanmır. Həmçinin, WMI (Windows Management Instrumentation) istifadə olunur. WMI, sistemin idarə edilməsi üçün güclü bir vasitədir və hücumçular ondan lateral movement və ya uzunmüddətli davamlılıq (persistence) əldə etmək üçün istifadə edirlər.
Reflective DLL Injection: Bu texnikada, `Malware` kodu bir prosesin yaddaşına (məsələn, bir brauzer və ya Office proqramının prosesinə) inyeksiya edilir. Bu, adətən bir `Vulnerability` istifadə edilərək və ya legitim skriptlər vasitəsilə həyata keçirilir. Nəticədə, zərərli funksionallıq etibarlı bir prosesin daxilində işləyir və bu, təhlükəsizlik sistemləri üçün normal davranış (normal behavior) kimi görünür.
Bu tip fəaliyyətlər, standart RCE (Remote Code Execution) zəncirlərinin son mərhələsi kimi çıxış edə bilər, lakin sonda diskə tam `Payload` buraxılmır. Əsas məqsəd, sistem daxilində gizli `Backdoor` funksionallığı yaratmaqdır ki, bu da şəbəkədə sərbəst şəkildə hərəkət etməyə (lateral movement) imkan versin.
Təhlükənin Miqyası (Kimlər Risk Altındadır?)
Sənədsiz hücumlar demək olar ki, bütün sektorlardakı təşkilatlar üçün ciddi risk yaradır. Xüsusilə, böyük korporativ şəbəkələr, IT infrastrukturları və ya DevOps mühitlərində bu təhlükə daha qabarıqdır. Bu riskin əsas səbəbi, hücumun aşkarlanmasının vaxt almasıdır (Dwell Time).
- Klassik Müdafiəyə Güvənənlər: Əgər təşkilatın müdafiə `Framework`-ü yalnız ənənəvi Antivirus proqramlarına və ya şəbəkə sərhədi (perimeter) müdafiəsinə əsaslanırsa, onlar avtomatik olaraq bu hücumlara qarşı müdafiəsizdirlər.
- Lateral Movement Riski: Sənədsiz hücumlar adətən ilkin giriş nöqtəsindən (initial access) sonra şəbəkə daxilində səssizcə yayılmaq üçün istifadə olunur. Bu, həssas məlumatların exfiltration edilməsinə və ya bütün infrastruktura yayılmış `Ransomware` hücumlarının başlamasına səbəb ola bilər.
- Audit Çətinliyi: Diskdə izlərin olmaması, hadisəyə reaksiya (Incident Response) və fəaliyyətin kriminalistik təhlilini (forensics) olduqca çətinləşdirir. Zərərli fəaliyyətin mənbəyini tapmaq üçün dərin yaddaş (memory) analizi tələb olunur.
Müdafiə və Həll Yolları (İstifadəçilər Nə Etməlidir?)
Bu yeni təhlükə mənzərəsi qarşısında təşkilatlar öz müdafiə strategiyalarını kökündən dəyişməlidir. Sadə `Patch` tətbiqi və ya imza yeniləmələri artıq yetərli deyil. Təhlükəsizlik ‘siqnal’ əsaslı yanaşmadan ‘davranış’ əsaslı yanaşmaya keçməlidir.
- Zero-Day Trust Arxitekturası (ZTA): Heç bir istifadəçiyə, cihaza və ya şəbəkə seqmentinə avtomatik olaraq etibar edilməməlidir. Bütün müraciətlər, hətta şəbəkə daxilində olsa belə, həmişə yoxlanılmalıdır.
- EDR Sistemlərinin Tətbiqi: Endpoint Detection and Response (EDR) sistemləri sənədsiz hücumlara qarşı ən effektiv müdafiə vasitəsidir. EDR sistemləri fəaliyyətin imzasına deyil, proseslər arasındakı qeyri-adi əlaqələrə (məsələn, Word proqramının PowerShell-i işə salması) və sistem zənglərinin anomaliyalarına fokuslanır.
- AI və Maşın Öyrənməsi (ML) İnteqrasiyası: Mənbə mətndə də vurğulandığı kimi, süni intellektin gücündən istifadə edilməlidir. AI, legitim görünən skriptlərin və ya alətlərin anormal və zərərli davranışlarını real vaxt rejimində (real-time) aşkarlamaq üçün kritik əhəmiyyət daşıyır.
- Admin Skriptlərinin Məhdudlaşdırılması: PowerShell və digər idarəetmə skriptlərinin icrasına ciddi nəzarət edilməli, mümkün qədər yalnız müəyyən edilmiş imtiyazlı istifadəçilərə (privileged users) icazə verilməlidir. Həmçinin, bu alətlər üçün logging (jurnallaşdırma) səviyyəsi maksimuma qaldırılmalıdır.
- Segmentasiya və Mikrosegmentasiya: Şəbəkənin kiçik və izolyasiya olunmuş hissələrə bölünməsi (segmentasiya), hətta bir sənədsiz hücum uğurlu olsa belə, onun bütün infrastruktura yayılmasının qarşısını alır.


