
“AI-Powered” IDE-lərdə Təchizat Zənciri Zəifliyi: Tərtibatçılar Avtomatik Tövsiyə Edilən Zərərli Əlavələrin Hədəfində
 13rose
5 min read
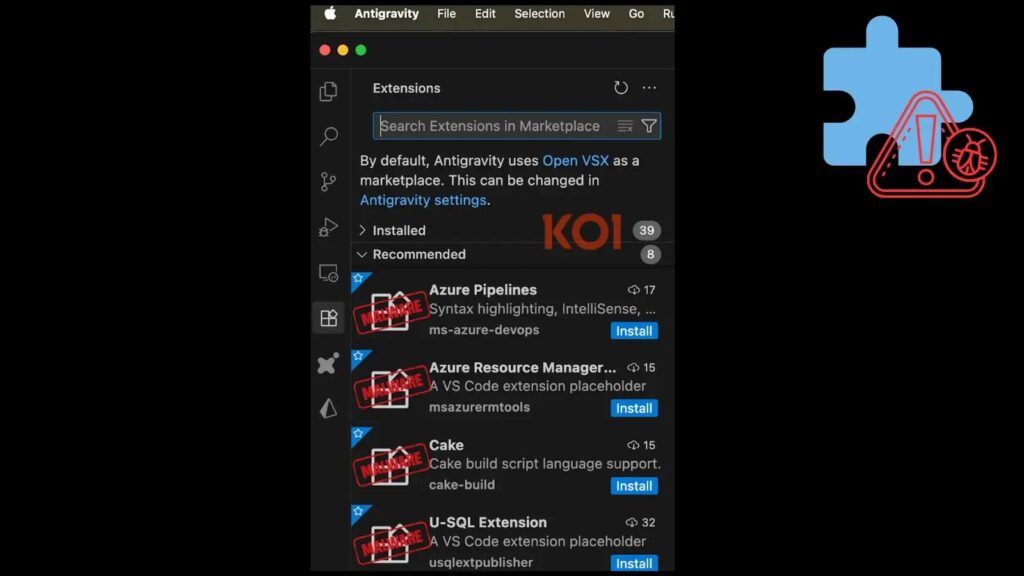
Kiber təhlükəsizlik dünyasında təchizat zənciri hücumları (Supply-Chain Attacks) getdikcə mürəkkəbləşir və bu dəfə hədəf birbaşa proqram təminatının yaradıldığı mühitlər, yəni Süni İntellekt (AI) əsaslı Tərtibat Mühitləri (IDEs) olub.
Son tədqiqatlar göstərir ki, milyonlarla tərtibatçının istifadə etdiyi Cursor, Windsurf və Google Antigravity kimi AI IDE-lərdə ciddi konfiqurasiya zəifliyi mövcuddur. Bu zəiflik hakerlərə imkan verir ki, IDE tərəfindən rəsmi olaraq tövsiyə edilən zərərli əlavələri (extensions) OpenVSX reyestrinə yerləşdirsinlər, nəticədə tərtibatçıların kritik sistem məlumatlarına birbaşa çıxış əldə etsinlər.
Bu hadisə, proqram təminatının inkişafı prosesinə olan kor-koranə etibarın hansı təhlükəli nəticələr verə biləcəyini bir daha sübut edir.
## Texniki Detallar
Sözügedən üç IDE (Cursor, Windsurf, Google Antigravity) populyar, lakin açıq mənbəli VSCode platformasından forklanaraq yaradılmışdır. Təhlükəsizlik tədqiqatçıları bu alətlərdə problemin məhz irsi konfiqurasiyadan qaynaqlandığını müəyyən ediblər.
VSCode-dan miras qalan ilkin konfiqurasiya faylları, bu IDE-ləri qanuni olaraq istifadə edə bilmədikləri Microsoft-un rəsmi uzantı bazarına yönləndirirdi. Bunun əvəzinə, bu platformalar Microsoft-dan asılı olmayan, açıq mənbəli alternativ olan OpenVSX-ə güvənirlər.
Zəiflik avtomatik uzantı tövsiyələrinin iki əsas növündən yaranır:
- **Fayl əsaslı tövsiyələr:** İstifadəçi müəyyən bir faylı açdıqda işə düşür (Məsələn, `azure-pipelines.yaml` açılarkən Azure Pipelines uzantısı təklif edilir).
- **Proqram əsaslı tövsiyələr:** İstifadəçinin maşınında spesifik proqram təminatının aşkar edilməsi zamanı tetiklenir (Məsələn, PostgreSQL aşkarlanarsa, müvafiq uzantı tövsiyə edilir).
Tədqiqatçılar bu tövsiyə edilən uzantıların əslində OpenVSX reyestrində mövcud olmadığını aşkarlayıblar. Nəticədə, bu ‘ad sahələri’ (namespaces) qeydiyyatdan keçməmiş vəziyyətdə qalırdı. Hər hansı bir hücumçu bu boş ad sahələrini (məsələn, `ms-ossdata.vscode-postgresql`) öz adına qeydiyyatdan keçirərək, IDE tərəfindən ‘rəsmi’ və ‘təhlükəsiz’ kimi tövsiyə ediləcək zərərli uzantıları asanlıqla yükləyə bilərdi.
## Təhlükənin Miqyası
Bu zəiflik birbaşa tərtibat mühitlərinə yönəldiyi üçün onun potensial təsiri olduqca dağıdıcıdır. Hücumçular heç bir ənənəvi fişinq və ya sosial mühəndislik metoduna ehtiyac duymadan, tərtibatçının alətinə olan etibarından istifadə edə bilirlər.
Təhlükənin miqyasını nümayiş etdirmək üçün təhlükəsizlik mütəxəssisləri əvvəlcə zəif ad sahələrini iddia edərək, daxilində heç bir funksionallıq daşımayan, lakin aydın xəbərdarlıqlar ehtiva edən ‘yer tutucu’ (placeholder) uzantılar yüklədilər. Nəticələr isə heyrətamiz idi:
* 1000-dən çox tərtibatçı, uzantının tərkibindəki xəbərdarlıqlara və hətta ikonun olmamasına baxmayaraq, sırf IDE tərəfindən tövsiyə edildiyi üçün onu quraşdırdı.
* Hədəflənən ad sahələri arasında `ms-ossdata.vscode-postgresql`, `ms-azure-devops.Azure Pipelines` və digər geniş yayılmış iş axınlarına aid uzantılar var idi.
Bu sınaq aydın şəkildə göstərir ki, tərtibatçılar avtomatik tövsiyələrə nə dərəcədə yüksək etimad səviyyəsi ilə yanaşırlar. Real hücum ssenarisində, zərərli uzantı quraşdırılan kimi aşağıdakı kritik məlumatlara icazə əldə edilə bilər:
- SSH açarları və xüsusi açarlar
- AWS və ya digər bulud xidməti etimadnamələri (credentials)
- Mənbə kodu (Source code)
## Tövsiyələr və Həll Yolları
Vendorların zəiflik aşkarlanmasına reaksiyası müxtəlif olub. Təhlükə 2025-ci ilin noyabrın 23-24-də bildirilsə də, cavablar fərqli oldu:
* **Cursor:** Zəifliyi dərhal qəbul etdi və dekabrın 1-nə qədər həll etdi.
* **Google (Antigravity):** Əvvəlcə hesabatı iki dəfə ‘Həll Edilməyəcək’ qeydi ilə bağladı, lakin sonradan qəbul edərək dekabrın 26-da qismən düzəliş göndərdi.
* **Windsurf:** Aşkarlanma hesabatına heç bir cavab vermədi.
OpenVSX-i idarə edən Eclipse Foundation təhlükəsizlik tədqiqatçıları ilə əməkdaşlıq edərək, reyestrdə qalan boş ad sahələrini yoxladı və əlavə təhlükəsizlik tədbirləri tətbiq etdi.
**Tərtibatçılar üçün Təhlükəsizlik Tövsiyələri:**
1. **Etibarı Şübhə Altına Alın:** IDE tərəfindən avtomatik tövsiyə edilsə belə, hər hansı bir uzantının mənbəyini və icazələrini diqqətlə yoxlayın.
2. **Rəsmi İmzanı Axtarın:** Uzantını quraşdırmadan əvvəl rəsmi tərtibatçıya və ya yoxlanılmış vendorlara aid olduğuna əmin olun.
3. **İcazələri Minimumda Saxlayın:** Quraşdırılan uzantıların tələb etdiyi icazələrə nəzarət edin və yalnız zəruri hallarda yüksək səviyyəli icazələr verin.
## Nəticə
Bu hadisə, proqram təminatının təchizat zəncirində uzantı bazarlarının yeni və kritik hücum vektoru kimi meydana çıxdığını təsdiqləyir. Təhlükəsizlik ekspertləri xəbərdarlıq edirlər ki, AI IDE-lər geniş tətbiq olunmağa davam etdikcə, tərtibat mühitlərinin geniş miqyaslı güzəştə getməsinin qarşısını almaq üçün uzantı tövsiyələrinin ciddi şəkildə yoxlanılması kritik əhəmiyyət kəsb edir. Unutmayın, tərtibatçının maşınına sızmaq, birbaşa bütün layihənin təhlükəsizliyini riskə atmaq deməkdir.


