13rose
ZENMAP, Quick Scan, Intense Scan, All Ports Intense Scan, No ping in Scan, Ping Scan in NMAP, Quick plus scan.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
ZENMAP nədir?
Zenmap – açıq mənbəli Nmap alətinin qrafik istifadəçi interfeysidir (GUI). Bu vasitə şəbəkə administratorları, etik hakerlər və kibertəhlükəsizlik üzrə mütəxəssislər üçün şəbəkə skanlarını vizual şəkildə həyata keçirməyə imkan verir. Linux OS də bəzən defolt olaraq ZENMAP adı altında proqram kimi gəlir ancaq bəzi sistem problemlərinə görə işləməyə bilər bu səbəbdən terminaldan izah edirəm.
Bu paylaşımda sizlərlə birlikdə qrafik interfeys olmadan necə zenmap istifadə olunur onu göstərəcəm.
Biz bəzi nmap kod kombinasiyaları ilə zenmap porgramını terminalda əvəz edə bilərik.
Bunun üçün sizə öz yaratdığım qısa tool-u göstərəcəm hansı ki bu tool vasitəsilə siz sadəcə açar sözlər yazmaqla zenmap proqramını terminalda rahatlıqla istifadə edə bilərsiniz.
Bunun üçün mənbələr hissəsində yerləşdirəcəyim tool-u linuxa yükləyirsiniz.

Daha sonra qovluğun içərisinə keçid edirsiniz.
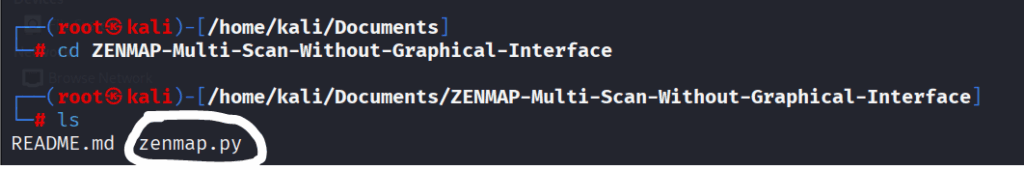
Və Nəhayət python3 zenmap.py yazıb kodu işə salırıq
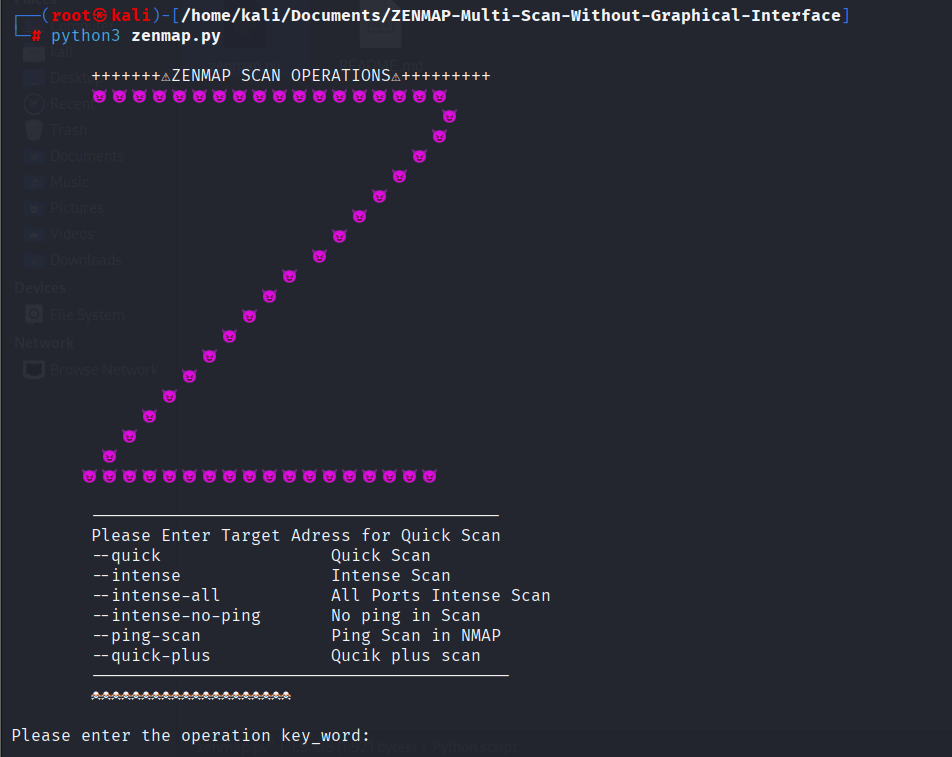
Tələb olunan sahədən göründüyü kimi müvafiq açar sözünü və ardınca hədəfin addressini daxil etməklə icra etmək olar.
- Quick Scan — şəbəkədəki hostları və onların açıq portlarını tez bir şəkildə müəyyənləşdirmək üçün istifadə olunan sürətli skan rejimidir.
Quick Scan nə üçündür?
| Məqsəd | İzah |
|---|---|
| ✅ Tez nəticə almaq | Daha az vaxt sərf edərək əsas məlumatları toplamaq üçün |
| ✅ Aktiv hostları tapmaq | Şəbəkədə cavab verən cihazları müəyyənləşdirmək üçün |
| ✅ Açıq portların ilkin yoxlanışı | Hansı servislərin (HTTP, SSH və s.) işlədiyini görmək |
| ✅ Ətraflı skan üçün baza yaratmaq | Daha sonra intense scan və s. üçün istiqamət vermək |
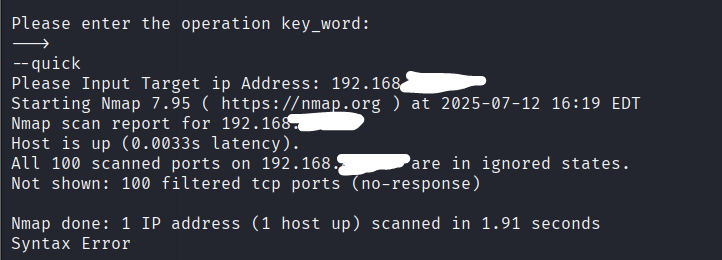
Yazdığım metasploitable adresində görünən nəticəni çap etdi. Bunu özünüz heç bir tool olmadan terminaldan da edə bilərsiniz (nmap -T4 -A -v address)
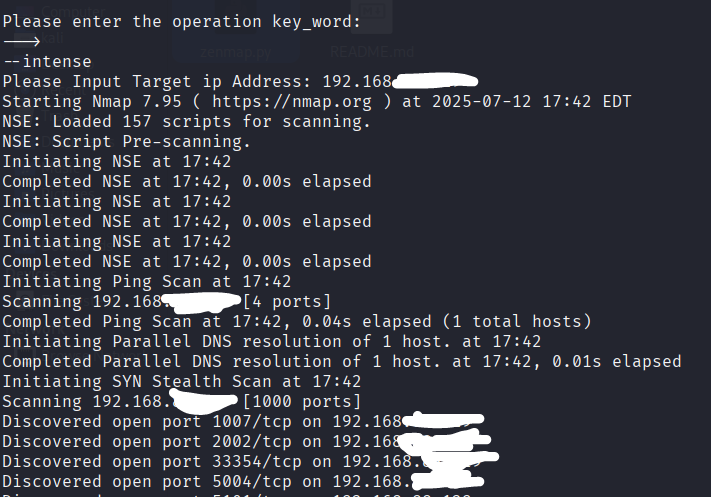
2. Intense Scan — məqsədi IP ünvanı üzrə mümkün qədər çox məlumat toplamaqdır: portlar, servis versiyaları, əməliyyat sistemi, traceroute və daha çox. (nmap -T4 -A -v address)
| Məqsəd | İzah |
|---|---|
| 🛡️ Təhlükəsizlik yoxlamaları | Servislərin versiyalarını və zəifliklərini analiz etmək üçün |
| 🔧 Şəbəkə tənzimləmələri | Ətraflı cihaz məlumatı almaq üçün |
| 🧪 Test mühitlərində | Əlavə analiz və OS tapmaq üçün |
| 🕵️♂️ Penetrasiya testləri | Məlumat toplama (reconnaissance) mərhələsi üçün əvəzolunmazdır |
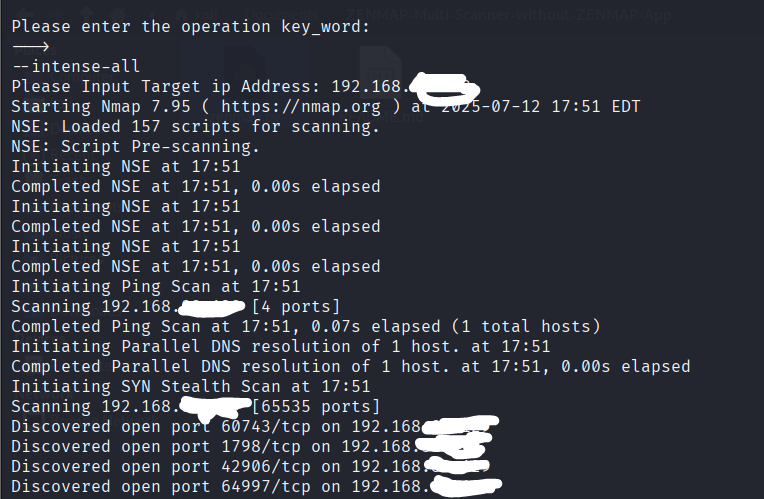
3. All Ports Intense Scan — Bu skan rejimi, bütün TCP portlarını yoxlayaraq, hədəf sistemin açıq portları, servislərin versiyaları, əməliyyat sistemi, və şəbəkə strukturu barədə maksimum informasiya toplamaq üçün nəzərdə tutulub. (nmap -p 1-65535 -T4 -A -v address)
Nə zaman istifadə edilir?
| İstifadə vəziyyəti | İzah |
|---|---|
| 🔎 Tam təhlükəsizlik yoxlaması | Sistemin açıq qapılarını, zəifliklərini tapmaq üçün |
| 🧪 Test və analiz mühiti | Yeni server və ya cihazın tam yoxlanması üçün |
| 🕵️♂️ Pentesting mərhələsi | “Enumeration” və zəiflik ovlama mərhələsində |
| ❗ Firewall bypass və ya analiz | Gözlənilməz portlar üzərində çalışan servisləri aşkar etmək üçün |
4. Ping Scan in NMAP — Ping Scan, Nmap alətində şəbəkədə aktiv cihazları (hostları) aşkar etmək üçün istifadə olunur. Bu metodla Nmap hər bir IP ünvanına ICMP Echo Request (yəni ping) göndərir və cavab verən cihazları siyahıya alır.(nmap -sn address)
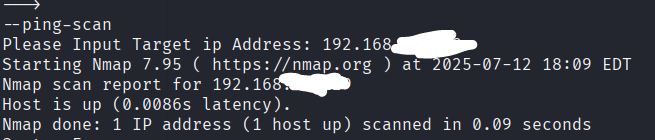
Ping Scan nə üçün istifadə olunur?
| Məqsəd | İzah |
|---|---|
| 🖥️ Aktiv cihazları tapmaq | Şəbəkədə işlək IP ünvanlarını tez tapmaq |
| 🌐 Şəbəkə xəritələşdirmə | Hədəf sistemlərə skan başlamazdan əvvəl hostları təyin etmək |
| ⚠️ Port skanı olmadan analiz | Sadəcə cihazların mövcudluğunu yoxlamaq üçün |
| 🚀 Sürətli şəbəkə analizi | Port skanlarına nisbətən daha sürətlidir |
Qeyd
- Əgər firewall ICMP paketlərini bloklayırsa,
pingcavab gəlməyə bilər, bu zamannmap -Pnistifadə olunmalıdır. - Bu skan portları yoxlamır, yalnız cihazın aktiv olub olmadığını göstərir.
5. Quick plus scan — Quick Plus Scan, Zenmap/Nmap vasitəsilə tez bir port skanı həyata keçirərkən eyni zamanda:
Versiya aşkarlamasını (--version-light) toplamağa imkan verir.Açıq portların arxasındakı servislərin versiyasını Əməliyyat sisteminin təyinini aparır. (nmap -sV -T4 -O -F -version-light address)
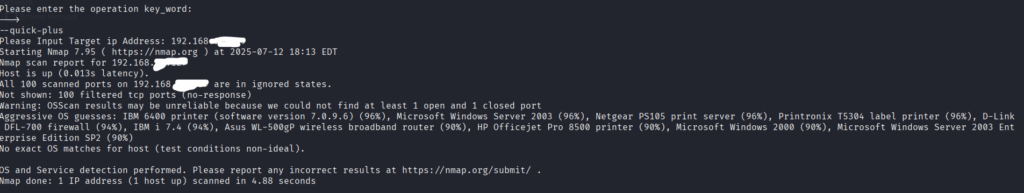
Nə üçün istifadə olunur?
| İstifadə məqsədi | İzah |
|---|---|
| 🕵️♂️ Tez analiz | Aktiv cihaz, port, servis və OS haqqında qısa zamanda informasiya almaq |
| 🔍 Servis versiya yoxlaması | Hansı proqram və hansı versiyada işlədiyini öyrənmək |
| 🛡️ Zəiflik analizi üçün baza | Quraşdırılmış versiyalara əsaslanaraq zəiflikləri tapmaq üçün ilk mərhələ |
| ⏱️ Sürətli alternativ | “Intense Scan” ilə müqayisədə daha sürətli və az yük ilə nəticə verir |
Diqqət
-Oəmri işləməsi üçün root/sudo icazəsi tələb edə bilər.--version-lightdərinliksiz skan edir, bəzən bəzi versiya məlumatlarını ötürə bilər.- Hədəf firewall və ya IDS sistemləri bu skanı müşahidə edə bilər.
DİQQƏT!!! Bütün əməliyyatlar MEtasploitable cihazı üzərində həyata keçirilib. Hər hansı digər sistem üzərində icazəsiz tətbiq olunması qanunsuzdur və log qeydləri düşə bilər. Öz cihazınızda və ya zəifliyi olan praktik maşınlarda yoxlamağınız tövsiyyə edilir. Əks halda məsuliyyət daşımırıq!
Tool Linki: https://github.com/DSprogrammer1/ZENMAP-Multi-Scan-Without-Graphical-Interface.git
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat